සයිබර් අපරාධ සහ සයිබර් ආරක්ෂාව - Cybersecurity part I
- සයිබර් ප්රහාරය (cyber attack)
- හැක් කිරීම (Hacking)
- පරිගණක වෛරස (Computer Virus)
- සයිබර් අපරාධ වලින් සයිබර් ආරක්ෂාව
- ඔබගේ පරිගණකයේ හෝ ස්මාර්ට් ජංගම දුරකථනයේ අසාමාන්ය ක්රියාකාරකම් තුනකට වඩා පෙන්වයි නම් ප්රති-වයිරස මෘදුකාංගයක් ආධාරයෙන් වෛරසය නිශ්ක්රීය කර අනතුරු දායක මෘදුකාංග ඉවත් කල ද, එය ප්රමාණවත් නැත. ප්රතිකාර වලට වඩා වැළැක්වීම හොඳම පිළිවෙත වේ.
පරිගණක තාක්ෂණය අපගේ ජීවනරටාව විප්ලවීය වෙනසක් සිදු කර ඇති අතර, අපගේ ජීවිත වඩාත් පහසු සහ කාර්යක්ෂම කර ඇත. එනම්, එදිනෙදා කාර්යයන් සරල කිරීම සහ සන්නිවේදනය වැඩිදියුණු කිරීමේ සිට නොයේකුත් කර්මාන්ත වල කාර්යක්ෂමතාවය ඉතාමත් ඉහල අගයකට පරිවර්තනය කිරීම සහ පෙරළිකාර නවෝත්පාදනයන් ඇතිකිරීමයි.
කෙසේ වෙතත්, මෙම ප්රතිලාභ සමඟ, සයිබර් අපරාධ වැනි නව අභියෝග වලට අපට මුහුනපෑමට සිදුවේ. අප ඩිජිටල් විසඳුම් මත වඩ වඩාත් රඳා පවතින විට, සයිබර් ප්රහාර සහ දත්ත පැහැරගැනීම වැනි තර්ජන වලින් අපගේ පුද්ගලික, වෘත්තීය සහ මූල්ය තොරතුරු ආරක්ෂා කිරීම සඳහා ශක්තිමත් සයිබර් ආරක්ෂක පියවරයන් අවශ්යවේ. මෙම කාර්යභාරය ආයතන වලට පමණක් තනිව කල හැකි දෙයක් නොවේ. උපාංගය (පරිගණක, ස්මාර්ට් ජංගම දුරකථන සහ වෙනත් අන්තර්ජාල උපාංග) හෝ සේවා භාවිතා කරන පරිශීලකයා මතද විශාල වගකීමක් තම තොරතුරු ආරක්ෂා කර ගැනීම සඳහා තිබිය යුතුය.
අද වෙළද පොලේ පවතින සාමාන්ය ස්මාර්ට් ජංගම දුරකථන වේගවත් පරිගණක වන අතර වසර 2000 දී තිබූ Pentium-4(Bus 400Mhz, 1.6Ghz 1 core) පරිඝණක වලට වඩා දසගුණයකින් පමන වේගවත් ය (Bus 800Mhz, 1.6Ghz x 8 core, with increased cache mem.). ස්මාර්ට් ජංගම දුරකථන වෙනත් පරිගණක වලට වඩා අද සෑම කෙනෙක් සතුවම ඇති අතර සයිබර් අපරාධ කරුවන් වඩාත් ආකර්ෂණය වන්නේ ස්මාර්ට් ජංගම දුරකථන භාවිතා කරන්නන් වෙතටය. එමෙන්ම සයිබර් අපරාධ කරුවන් පරිශීලකයින් ඉලක්ක කරන්නේ ඉතාමත්ම පහසුවෙන් පරිශීලකයාගේ උපාංගය තුලට ඇතුලු විය හැකි නිසාය. ඔහු (Hacker) එසේ පහසුවෙන් ඇතුලු වන්නේ, අපරාධ කරුවන් විසින් පරිශීලකයාගේ උපාංගයට එවන ලද අණකිරීම් පරිශීලකයා විසින්ම අනුමත කිරීමයි. එසේ සිදුවන්නේ ඔහුගේ නොදැනුවත් කමට වඩා ඔහුගේ නොසැලකිලිමත්කම නිසාය. එම සිදුවූ කුඩා වැරදීමකින් විශාල ප්රශ්නවලට මුහුනපෑමට සිදුවේ. විදේශීය රටවල සමහර පරිශීලකයින් සිරභාරයට පවා යවන ලදි.
තොරතුරු ආරක්ෂණය දිගු කලක් තිස්සේ පරිගණක විද්යාව, මෘදුකාංග ඉංජිනේරු විද්යාව සහ තොරතුරු සන්නිවේදන තාක්ෂණයේ අධ්යයන ක්ෂේත්රයක් ලෙස පවතී. 'තොරතුරු ආරක්ෂාව (information security)' යන යෙදුම (වචනය) මෑතකදී වඩාත් පොදු යෙදුම (වචනය) "සයිබර් ආරක්ෂණය (cybersecurity)" ලෙස යොදා ගැනේ.
සයිබර් (Cyber) - යන වචනය යොදා ගෙන ඇත්තේ, එය "සයිබර්නෙටික්ස්" විද්යාවේ කොටසක් වන නිසාය.
මෙම ලිපියේ පරමාර්ථය වන්නේ, පරිගණක විද්යා අධ්යයනයන්ට අමතරව, පරිශීලක හැසිරීම් කෙරෙහි වැඩි අවධානයක් යොමුකර, චර්යා විද්යාව (behavioural science) සයිබර් ආරක්ෂාව වැඩි කිරීමට සහ ප්රහාරකයින්ගේ සමාජ ඉංජිනේරු සහ අනවසරයෙන් ඇතුළුවීමේ සූක්ෂම ක්රමවල (එනම්, ව්යාජ ලෙස තොරතුරු පැතිරවීම) බලපෑම අවම කිරීමට ප්රධාන ශිල්පීය ක්රම සැපයිය හැකි බව පෙන්වීමයි. ඒ අනුව, මෙම ලිපියෙන්, සයිබර් ප්රහාර සහ සයිබර් අපරාධ වලට ඇති වර්තමාන අවදානම පිළිබඳ ලාංකීය ජනතාවට පුලුල් අවබෝධයක් ලබාදීම මෙහි අරමුණයි!
සයිබර් ප්රහාරය (cyber attack)
සයිබර් ප්රහාරයක් යනු දත්ත වෙනස් කිරීමට, විනාශ කිරීමට හෝ සොරකම් කිරීමට මෙන්ම සූරාකෑමට (සම්පූර්ණයෙන්ම භාවිතා කර ප්රතිලාභ ලබා ගැනීමට) හෝ වෙනත් හානි සිදු කිරීමට පරිගණකයක් හෝ පරිගණකගත තොරතුරු පද්ධතියක කිසියම් පරිගණක අංගයක් ඉලක්ක කර අන්තර්ජාලය හරහා සිදුකරන ලද ක්රියාවකි. මෑත වසරවල වැඩි වැඩියෙන් සයිබර් ප්රහාර වැඩි වෙමින් පවතී.
හැක් කිරීම (Hacking)
ඉතා කෙටියෙන් පැහැදිලි කලහොත් හැක් කිරීම යනු අන්තර්ජාලය හරහා "අනවසරයෙන් පරිගණකයට ඇතුළුවීමයි" එනම් පරිගණක පද්ධතියක් හෝ ජාලයක් භාවිතා කරමින් වෙනත් පරිගණක පද්ධතියකට හෝ ජාලයකට අන්තර්ජාලය හෝ වෙනත් පරිඝණක ජාලයක් හරහා අනවසරයෙන් පිවිසීමයි. අයිතිකරුගේ අවසරය හෝ අනුදැනුමකින් තොරව තොරතුරු වෙත ප්රවේශ වීම, වෙනස් කිරීම හෝ මකා දැමීම හෝ පරිගණක පද්ධතිවල බාධාවක් ඇති කරන ඕනෑම ක්රියාවක් හැක් කිරීම ලෙස අර්ථ දැක්විය හැක.
පරිගණක වෛරස (Computer Virus)
වයිරසයක් යනු ද්විමය කේත (Binary code) කොටසකි. එය පරිඝණකයේ ගොනුවක් (file) තුලට හෝ මෘදුකාංගයක් තුලට එන්නත් කිරීම සිදුකරන අතර ඒවා ක්රියාත්මක වන විට එන්නත් කල ද්විමය කේත (Binary code) කොටස ද ක්රියා කරයි. අනීෂ්ඨ මෘදුකාංගයකට හෝ පරිඝණක පනුවන් ලෙස හඳුන්වන ස්වයං ප්රතිවලිත වන හෙවත් තමා තනිවම කොපි සාදන ඉතා කුඩා මෘදුකාංගයකට තනිව ක්රියා කල හැකි අතර පරිඝණක වෛරසයකට සැම විටම වාහකයෙක් අවශ්යය වේ. වෛරසයකට තනිව පැවතිය නොහැක. එම නිසා වෛරස සැමවිටම ගොනුවක් ආසාදනය කිරීම මගින් පැතිරේ. ගොනුව ක්රියාත්මක වන විට වෛරසය ද ක්රියාත්මක වේ. ආසාදිත වෙබ් අඩවි, ගොනු හුවමාරු කිරීම හෝ ඊමේල් ඇමුණුම් බාගත කිරීම් හරහා වෛරස් පැතිර යාම සිදු වේ.
සයිබර් අපරාධ වලින් සයිබර් ආරක්ෂාව
සයිබර් ආරක්ෂාව යනු විවිධ තාක්ෂණයන්, ක්රියාවලීන් සහ ප්රතිපත්ති භාවිතා කරමින් සයිබර් ප්රහාර (ඩිජිටල් ප්රහාර) වලින් පුද්ගලයින්, ඩිජිටල් උපාංග, පරිඝණක පද්ධති, පරිඝණක ජාල සහ දත්ත ආරක්ෂා කිරීමේ ක්රියා පටිපාටියයි. මෙම සයිබර් ප්රහාර වල සාමාන්යය ඉලක්කය වන්නේ, සංවේදී තොරතුරු වෙත ප්රවේශ වීම, වෙනස් කිරීම හෝ විනාශ කිරීමයි. එපමනක් නොව රැන්සොම්වෙයාර් හරහා පරිශීලකයින්ගෙන් මුදල් කප්පම් ගැනීම හෝ සාමාන්ය ව්යාපාරික ක්රියාවලීන්ට බාධා කිරීම සහ අනෙකුත් අනිෂ්ට මෘදුකාංග , තතුබෑම් වංචා, කෘතිම බුද්ධිය (AI) මගින් බල ගැන්වූ නවීන ප්රහාර (zero-click attacks) ඇතුළත් වේ.
ව්යවසායක මට්ටමේ ව්යාපාරයේ සමස්ත අවදානම් කළමනාකරණ උපාය මාර්ගයේ සයිබර් ආරක්ෂාව ප්රධාන තැනක් ගනී. විශේෂයෙන් සයිබර් ආරක්ෂාව, සයිබර් අවදානම් කළමනාකරණයට යතුරයි.
පහත දක්වා ඇති තොරතුරු ප්රායෝගිකව භාවිතා කිරීම සඳහා පමණි. එය පාසල් වල අයි.සී,ටී (ICT) අධ්යයන කටයුතු සඳහා භාවීතා නොකරන්න. ඔබට ලකුණු නොලැබේ.
සයිබර් ප්රහාර සහ දත්ත පැහැරගැනීම් (සයිබර් අපරාධ ) වලින් ඔබගේ පුද්ගලික තොරතුරු ආරක්ෂා කර ගැනීමට (සයිබර් ආරක්ෂාව) ඔබ ගත යුතු පියවරයන් කුමක්දැයි ඛාන්ඩ 3කට බෙදා පැහැදිලි කිරීමට මම බලාපොරොත්තු වෙමි.
- Level 1 - පරිගණක පිලිබඳ දැනුමක් කිසිසේත්ම නොමැති පරිශීලකයින් සඳහා
- Level 2 - පරිගණක පිලිබඳ දැනුමක් ඇති පරිශීලකයින් සඳහා
- Level 3 - පරිගණක පිලිබඳ විශේෂ දැනුමක් ඇති පරිශීලකයින් සඳහා
1) Level 1 - පරිගණක පිලිබඳ දැනුමක් කිසිසේත්ම නොමැති පරිශීලකයින් සඳහා
සයිබර් ප්රහාර වලින් ආරක්ෂා වීමට ඔබ:
- නාඳුනන පුද්ගලයෙක් විසින් E-mail, SMS, notifications, WhatsApp, Viber හෝ වෙනත් Messenger පණිවිඩ මගින් එවන ලද සැක සහිත සබැඳි (ලින්ක් /link /url ) (උදාහරණයක් ලෙස: https://ẉhatsapp.com/free-tickets) ක්ලික් හෝ ටැප් කිරීමෙන් වලකින්න. එනම්, ලින්ක් එක අරින්න එපා !!! (විවෘත කිරීමෙන් වලකින්න)
සැක සහිත සබැඳි ක්ලික් කිරීමෙන් වැලකී සිටින්න. එයට හේතුව ඒවාට ක්ලික් කල විට සයිබර් අපරාධකරුවන් විසින්, ඔබගේ පරිගණකයට හෝ ජංගම දුරකථනයට ඔබ නොදැනුවත්වම අනිෂ්ට මෘදුකාංග බාගත වී ස්ථාපනය වීම, සංවේදී අක්තපත්ර (මුරපද සහ බැංකු තොරතුරු වැනි) සොරකම් කිරීම සඳහා වෙනත් වංචනික වෙබ් අඩවියකට යොමු කිරීම, අනිෂ්ට මෘදුකාංග හරහා ඔබේ පරිගණකයට, ජංගම දුරකථනයට හෝ ආයතනික ජාලය වෙත අනවසර ප්රවේශය ලබා ගැනීම සඳහා භාවිතා කරයි. එම නිසා මෙම සබැඳි සයිබර් ප්රහාරයක හෝ වංචාවක ප්රථම අදියර වන අතර එය ඔබගේ පෞද්ගලික ඩිජිටල් අවකාශයට ප්රධාන දොරටුව වේ. සැක සහිත සබැඳි ක්ලික් කිරීම මගින් ඔබව, ඔබ විසින්ම අවදානමට ලක්කරනු ලැබේ. එය සොර සතුරන්ට තම නිවසේ යතුර තමා විසින්ම ලබාදුන්නා සේ ය. යම් අයුරින් ඔබගේ පරිගණකයට හෝ ජංගම දුරකථනයට අනිෂ්ට මෘදුකාංගයක් ස්ථාපනය වී ඇත්නම් හැකර්වරුදිගු කලක් තිස්සේ ඔබගේ දත්ත රැස්කරනු ලැබේ.
අනිෂ්ට මෘදුකාංගයක් ( Malware ) යනු පරිගණකයට, පරිශීලකයා නොදැනුවත්ව ස්ථාපනය වූ අහිතකර, ද්වේෂ සහගත (malicious software) ලෙස ක්රියා කරන ඉතා කුඩා මෘදුකාංගයකි. බොහෝ අවස්ථා වල එය ඒකෆයිලික (one file) වන අතරම ප්රමාණයෙන් මෙගාබයිට් 1-10 Mb පමන වන ස්වයංක්රීයව ක්රියාත්මක වන මෘදුකාංගයකි. උදාහරණයක් ලෙස "කීලොගර් (Keyloggers)" අනිෂ්ට මෘදුකාංගය දැක්විය හැකිය. එය පරිඝණකයේ ක්රියාත්මක වන විට, ඔබ ටයිප් කරන සියලුම අකුරු, ඉලක්කම් සහ සංඛේත එනම් යතුරු පුවරුවේ ඔබන සෑම දෙයක්ම ගොනුවක ගබඩා කර අන්තර්ජාලය ඇති විට එම ගොනුව අනිෂ්ට මෘදුකාංගයේ අයිතිකරු වෙත යවනු ලැබේ. මෙවැනි සරලම මෘදුකාංගයකින් ඔබගේ තොරතුරු පරිඝණකයෙන් කාන්දු වේ. මා මෙහිදී පරිඝණක ලෙස නම් කරන්නේ මේසය මත තබන පරිඝණක පමනක් නොව ජංගම පරිඝණක වන ටැබ් පරිඝණක, ලැප්ටොප් පරිඝණක සහ ස්මාර්ට් දුරකථන මීට ඇතුලත් වේ.
එම නිසා සක්රීය ප්රති-වෛරස මෘදුකාංගයක් ස්ථාපනය කරන්න. එම ප්රති-වෛරස මෘදුකාංගය අන්තර්ජාලයෙන් ආරක්ෂාව සපයන සක්රීය (runtime active) මෘදුකාංගයක් විය යුතුය. එවිට එම ප්රති-වෛරස මෘදුකාංගය මගින් වෛරස ආසාදනයවීම වැළැක්වීම, අනිෂ්ට මෘදුකාංග ස්ථාපනය වීම වැළැක්වීම ඇතුළු බොහොමයක් ක්රම උපයෝගී කරගනිමින් ශක්තිමත් ආරක්ෂාවක් සපයයි. වෛරස සෙවීම සඳහා පමණක් ඇති ප්රති-වෛරස මෘදුකාංග (Passive - scan only) ස්ථාපනය කිරීමෙන් වළකින්න. හොඳම පිලිවෙත වන්නේ පරිඝණක වෛරස ආසාදනයවීම වැලැක්වීමයි. සක්රීය ප්රති-වෛරස මෘදුකාංගයක් ස්ථාපනය කළ යුත්තේ ඒ නිසයි.
- නාඳුනන පුද්ගලයෙක් විසින් එවන ලද විද්යුත් තැපැල් ඇමුණුම් (E-mail attachment), ප්රතිවෛරස මෘදුකාංගයක් (antivirus) ස්ථාපනය කර නොමැතිනම්, සයිබර් ආරක්ෂාව සඳහා එය බාගත කිරීමෙන් වලකින්න. විද්යුත් තැපැල් පණිවිඩයක් විවෘතකල පසු, එය පැමිණි ලිපිනය හොදින් පරීක්ශා කරන්න. එය විශ්වාසදායී පාර්ශවයක් විසින් එවන ලද පණිවිඩයක් බව, තහවුරු කරගන්නා තෙක් සබැදි විවෘත කිරීම හෝ ඇමුනුම් භාගතකිරීමෙන් වැලකී සිටින්න. ඇමුනුම් භාගතකිරීමෙන් පසුව ප්රති-වයිරස මෘදුකාංගයක් උපයොගී කරගනිමින් එම ගොණු, පරිඝණක වයිරස ඇත්දැයි ස්කෑන් කරන්න. එම ගොනුව විවෘත කරන විට, පරිඝණකයේ පරිපාලන ගිණුමට ප්රවේශය ඉල්ලා සිටී නම්, එම අවසරය ලබා නොදෙන්න. එයින් අදහස්වන්නේ එම ගොනුව විසින්, පරිඝණකයේ යම්කිසි වෙනස් කිරීමක්, කිරීමට සැරසෙන බවයි. එවැනි අවස්ථාවකදී ඔබ ආයතනයක සේවය කරන්නෙක් නම් තොරතුරු හා සන්නිවේදන තාක්ෂණය සඳහා වූ කාර්ය මණ්ඩලයේ සාමාජිකයෙකුගෙන් සහය ලබාගන්න. එසේ නොමැතිනම් විශ්වාසදායී පළපුරුදු පරිගණක පරිපාලකයෙකුගේ සහය ලබාගන්න.
දැනට, භයානකම ගොනු ඇමුණුම් වන්නේ, ආසාදනය කර ඇති .zip, .rar, .doc, .docx, .xls, .xlsx, .xlsm, .pdf, .iso, .img. .jpg, .png වැනි ගොනු වන අතර, ඒවා අතරින් වඩාත්ම භයානක වන්නේ .iso සහ .img ගොනු වේ. එවා සක්රීය කල විට පද්ධතියේ නව දත්ත තැටියක් ස්වයංක්රීයව (data disk) ආරම්භ වී ස්වයංක්රීයව, අනිශ්ට මෘදුකාංගය ස්ථාපනය කිරීම සිදු වේ.
- වර්ථමාන සයිබ්ර් ලෝකයේ ජීවත්වන ඔබ (ඩිජිටල් තාක්ෂණයේ භාවිතය) තමා "ප්රමාණවත් තරම් ආරක්ෂිතයි" වන මානසිකත්වයෙන් වළකින්න. එපමනක් නොව "මගේ බැංකු ගිනුම් වල හෝ කාඩ්පතේ මුදල් නැත එම නිසා කාටවත් ගන්න දෙයක් නැත" යන මානසිකත්වයෙන්ද වැලකී සිටින්න. සමහර හැකර් වරුන්ට ඔබගේ මුදල් අවශ්යය නැත. ඔවුන් බැංකු ගිනුම් හෝ කාඩ්පත් අංක ලබාගෙන මුදල් විශුද්ධිකරණය හෝ පැහැරගත් මුදල් එහා මෙහා ගමන් කෙරවීමට හෝ සඟවා තැබීමට භාවිතා කල හැකි බව සයිබර් ආරක්ෂක විශේෂඥයින්ගේ මතයයි.
- ඔබගේ ආරක්ෂාව සඳහා අන්තර්ජාලයේ ඔන්ලයින් බැංකු වලින් එන ඕටීපී (OTP / One-Time Password) අංකය ලබා ගැනීමට බොත්තම් සහිත සරල (අන්තර්ජාලය නොමැති) ජංගම දුරකථනයක් භාවිතා කරන්න (මේ සඳහා බොත්තම් සහිත ස්මාර්ට් ජංගම දුරකථන භාවිතයෙන් ද වලකින්න). ඕටීපී (OTP) අංකය හෙවත් ඒක වාරික මුරපදය විද්යුත් තැපැල් ලිපිනයට (E-mail) ලබාගැනීමෙන් වලකින්න. එනම්, ඕටීපී අංකය විද්යුත් තැපැල් ලිපිනයට නොඑවන ලෙස බැංකුවේ සේවාදායක සත්කාර අංශයෙන් ඉල්ලා සිටින්න.
- සරල මුරපද භාවිතා කිරීමෙන් වලකින්න (උදා. 12345, qwerty, zxcvbnm etc.). අන්තර්ජාලයේ යම් ගිණුමකට (මාර්ගගත බැංකු ගිනුම්, විද්යුත් තැපෑල, සමාජ මාධ්ය ආදිය.) ඇතුලත් වීමට මුරපදයක් (password) භාවිතා කරනවිට, එකම මුරපදය සියලුම ගිනුම් සඳහා භාවිතා කිරීමෙන් වලකින්න. එමෙන්ම, සරල වෙනස් කිරීම් වලින් ද වලකින්න, එනම් මුරපදයේ අගට හෝ මුලට ඉලක්කමක් හෝ සංඛේතයක්(12345#) පමනක් යොදා, එකිනෙකට වෙනස් මුරපද භාවිතා කිරීමෙන් වලකින්න. ඒ වෙනුවට, එක් එක් ගිනුම් සඳහා සම්පූර්ණයෙන්ම වෙනස් මුරපද භාවිතා කරන්න. සතියකට වරක් නව මුරපදයක් භාවිතය හොඳම පිළිවෙත වේ. අන්තර්ජාලයේ යම් ගිණුමකට ඇතුලත් වීමට මුරපදයක් (password) භාවිතා කරනවිට, සංකීර්ණ මුරපදයක් භාවිතා කරන්න. එනම් කැපිටල් අකුරු, සිම්පල් අකුරු, (alpha) ඉලක්කම් (numeric) සහ සංඛේත (Nonalphanumeric) භාවිතා කරන්න. මුරපද පරිගණකය තුල ගොනුවක (Text file) ආරක්ෂා කිරීමෙන් වලකින්න. එය පොතක ලියා තබන්න.
උදා: 20Bu#L25%අන්තර්ජාලයේ යම් ගිණුමක, ගිණුමේ සැකසුම් (settings) මගින් ද්වි-සාධක (Two-factor authentication - 2FA) සත්යාපනය ක්රමය සක්රීය කරන්න, එනම්, මාර්ග දෙකක් මගින් අනන්යතාවය තහවුරු කිරීමයි. එම අමතර සාධක ඇති විට සවිමත් ස්යිබර් ආරක්ෂාවක් ලබා ගත හැකිය. එයට හේතුව මුරපදය සහ ඒක වාරික මුරපදය (OTP - One Time Password) යන දෙකම පැහැර ගැනීමට අපරාධ කරුවන් අසමත් වීමයි. අන්තර්ජාලය නොමැති සරල ජංගම දුරකථනයක් මේ සඳහා භාවිතා කිරීම, ආරක්ෂාව තර කිරීමට හැකිවේ. එවිට අන්තර්ජාල්යේ, ඔබව වඩාත් ආරක්ෂාකාරී වේ. එම නිසා OTP අංකය අන්සතු කිරීමෙන් වැළකී සිටිය යුතුය. කිසිම හේතුවක් මත සේවය ලබාගන්නා ආයතනයේ (උදා: බැංකුවේ) කාර්ය මණ්ඩලයට පවා OTP අංකය දැන්වීමෙන් වැළකී සිටිය යුතුය.
ගිණුමේ (මාර්ගගත බැංකු ගිනුම්, විද්යුත් තැපෑල, සමාජ මාධ්ය ආදිය.) සැකසුම් තුල දුරකථන අංකය ඇතුලත් කර තැබූ විට, මුරපදය අමතක වුවද, ජංගම දුරකථනය හරහා OTP අංකයක් ලබාගැනීම මගින්, එය නැවත වෙනස්කර (password reset) ගිනුමට ඇතුලුවිය හැක. - ඔබගේ විද්යුත් තැපැල් ගිනුමට යම් හැකර්වරයෙක් ඇතුලු වී, එහි අක්තපත්ර (credentials/password)සොරකම් කොට, ඩාර්ක්වෙබ් (darkweb) හි දත්ත ගබඩා තුල ඔබගේ විද්යුත් තැපැල් ලිපිනය, ඇත්දැයි පරීක්ෂා කිරීමට https://haveibeenpwned.com/ වෙබ් අඩවිය වෙත පිවිස, ඔබගේ විද්යුත් තැපැල් ලිපිනය ඇතුලත් කොට "pwned?" බොත්තමට ක්ලික් කරන්න (ඔබන්න/ටැප් කරන්න). එසේ සොරකම් කර ඇත්නම් "Oh no — pwned! Pwned in n data breaches" ලෙස ප්රතිඵල දැකිය හැකිය, එවිට, වහාම ඉහත සදහන් පිළිවෙත් අනුගමනය කරන්න. වහාම ඔබගේ මුරපදය (password) වෙනස් කරන්න. ගිණුමේ සැකසුම් වල ද්වි-සාධක (Two-factor authentication - 2FA) සත්යාපනය ක්රමය සක්රීය කර නොමැතිනම් එය සක්රීය කරන්න.
- ඔබගේ පරිගණකයට, ස්මාර්ට් ජංගම දුරකථනයට ප්රතිවෛරස මෘදුකාංගයක් Antivirus ස්ථාපනය කරන ලෙස පළපුරුදු පරිගණක පරිපාලකයෙකුගෙන් (experienced computer administrator) සහය ලබාගන්න.
පහත දක්වා ඇති ප්රතිවෛරස මෘදුකාංගයක් සහනදායී මිලකට දේශීය වෙළඳපොලෙන් ලබාගත හැකිය.
- Kaspersky Premium (Total Security)
- ESET NODE32 "Smart Security" or higher version.
- Bitdefender "Total Security" or higher version.
- Panda Dome Security "Essential" or higher version.
එම ප්රතිවෛරස (ප්රතිවයිරස) මෘදුකාංගය සක්රීය ලෙස ක්රියා කල යුතු අතර මෘදුකාංගය යාවත්කාලීන විය යුතුය. එමෙන්ම ප්රතිවයිරස කට්ටලය ද දිනපතා නවීකරනය විය යුතුය. එයට හේතුව දිනපතා නව වෛරස අන්තර්ජාලයට නිකුත්වන අතර ප්රතිවෛරස සාදන ආයතන මගින් ප්රතිවයිරසය සදා තම කට්ටලයට එකතු කෙරේ. ප්රතිවයිරසය, කට්ටලයේ නොතිබුනහොත්, ප්රතිවෛරස මෘදුකාංගය යාවත්කාලීන වුවද ආසාදනය වැලැක්විය නොහැක. එවැනි අවස්ථාවකදී ප්රතිවයිරස මෘදුකාංගය විසින් එම ගොනුව "නිරෝධායනය (quarantine)" ලෙස හදුන්වන විශේෂ ස්ථානයකට යොමුකර, එනම්, එම ගොනුවට පරිඝණකයේ මෙහෙයුම් පද්ධතියට හා අනෙකුත් මෘදුකාංග වලට ප්රවේශය අවහිර කර එම ගොනුව හුදෙකලා කරන අතර ප්රතිවයිරස කට්ටලය නවීකරනය වූ පසු, ප්රතිවයිරසය ලැබුන පසු වයිරසය නිශ්ක්රීය කර දමන අතර ප්රතිවයිරසය නොලැබුනහොත් එම ගොනුව පරිගණකයට අහිතකර බවත්, එය මකාදමන ලෙස පරිශීලිකයාව දැනුවත් කරයි. ප්රතිවෛරස මෘදුකාංගයක් ඇති විට අංක 1 සහ 2 ගෙන බියවිය යුතු නැත. ප්රතිවෛරස මෘදුකාංගය මගින් එම ක්රියා අවහිර කරයි.
- සෑම විටම, නොදන්නා වූ දත්ත ගබඩාකරන බාහිර උපාංග ඔබේ පරිගණකයට සම්භන්දකරන විට, එනම් USB පෙන්ඩ්රයිව්, USB SSD/NVMe වැනි දත්ත ගබඩා පරිඝණක වයිරස සෙවීම සඳහා ප්රති-වයිරස මෘදුකාංගයක් උපයෝගී කරගනිමින් ස්කෑන් කරන්න.
- ඔබගේ පරිගණකයට සහ අන්තර්ජාල සේවාවන් වලට ඇතුලුවීමට මුරපදයක් භාවිතා නොකර ආරක්ෂිතව ගිණුම්වලට පුරනය වීමට (log in) ඔබට මුරයතුරක් (Passkeys), භාවිතා කළ හැකිය. පෙනුමෙන් එය පෙන් ඩ්රයිව් එකකට සමානය. ඕනෑම් ගිණුමකට සැකසුම් සකසා තිබූ විට ඔබ කල යුත්තේ, මුරයතුර usb හා සම්බන්ධ කිරීම පමණි. මේ සඳහා ඇඟිලි සලකුණු කියවනය (Fingerprint Reader) හෝ ගූගල් ඖතෙන්ටිකේටර් (Google Authenticator app) වැනි ඇප් එකක් ආධාරයෙන් සැකසුම් සකසා තිබූ විට පහසුවෙන් ආරක්ෂිතව ගිණුම්වලට පුරනය වීම කළ හැකිය. ගිණුමකට සැකසුම් සකසන ලෙස පළපුරුදු පරිගණක පරිපාලකයෙකුගෙන් (experienced computer administrator) සහය ලබාගන්න.
- පරිඝණකයක් භාවිතා කරන විට, සාමාන්යය පරිශීලක (noramal user account) ගිණුමක් භාවිතා කරන්න, පරිපාලක ගිණුමක් (Administrator account) භාවිතා කිරීමෙන් වලකින්න. පරිපාලක ගිණුමක් සකසුම් සැකසීම සඳහා පමනක් භාවිතා කරන්න.
- අන්තර්ජාලය (Internet) WiFi, bluetooth අවශ්යය විට පමණක් සක්රීය කරන්න. ලෝකයේ විශාලතම බැංකූ වන, J.P. Morgan, Bank of America, HCBC, BarClays එය නිර්දේශ කරන්නේ එය ඉතා වැදගත් නිසයි. එයට හේතුව මේ හරහා Flipper Zero Bluetooth Attack වැනි සයිබර් ප්රහාර එල්ලවීමට ඇති අවදානම නිසයි.
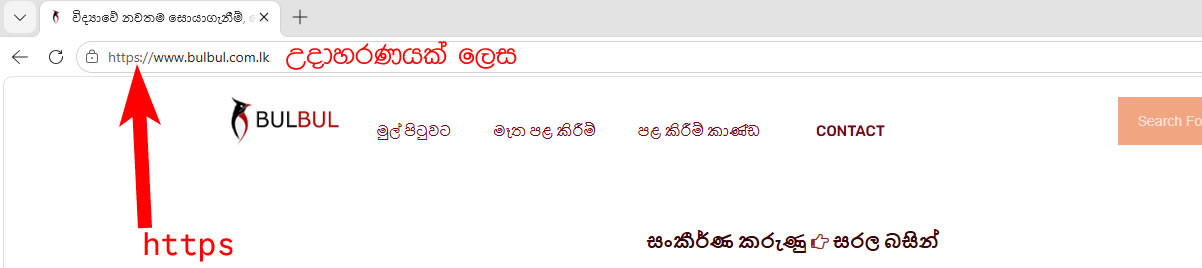
- අන්තර්ජාලය භාවිතාකර, ඔබගේ දත්ත ඇතුලත් කරන, වැදගත් සේවාවක් ඉටුකරන වෙබ්-අඩවියක් (https://boc.lk) විවෘත කරනවිට, හැමවිටම වෙබ් අඩවියේ ඩී.එන්.එස් (DNS) ලිපිනය හෙවත් ඩොමේනය (domain) ආරම්භයේ https: ඇති බව (s අකුර secure / ආරක්ෂිතයි) තහවුරු කර ගන්න. එසේ ඇතිවිට, එය ඔබගේ සන්නිවේදනය ආරක්ෂිතව සිදුවීමට අත්යාවශය ඉතා වැදගත් කරුණකි. https: මගින් අදහස් වන්නේ, එය හරහා වෙබ් අඩවියක් විවෘත කරන විට, සේවා දායක පරිඝණකය, එනම් වෙබ් අඩවිය ක්රියාත්මක වන පරිඝණකය විසින් ඔබගේ පරිඝණකයේ බ්රවුසරය වෙත "ඩිජිටල් යතුරක්" ලබා දේ, එවිට බ්රව්සරය එම යතුර උපයෝගී කරගනිමින් එම වෙබ් අඩවිය සමග සිදුවන සියලුම සන්නිවේදනය සංකේතකරණයකට (Encryption) ලක්කරනු ලැබේ. එවිට, අතර මඟදී එම දත්ත කිසිවෙකුට ග්රහණය කල නොහැක. ග්රහණය කළද කියවිය නොහැක. http: පමනක් ඇතිවිට දත්ත ගමන්කරනු ලබන්නේ විවෘත පෙළක් ලෙසයි. එනම්, එය ඔබ ලිපියක් සාමාන්ය තැපෑලෙන් කවරයක් රහිතව යවන්නා සේ ය. එම නිසා, ඔබගේ දත්ත ඇතුලත් කරන, වැදගත් සේවාවක් ඉටුකරන වෙබ්-අඩවියක් විවෘත කරනවිට, හැමවිටම https: ඇතිබව තහවුරු කර ගන්න.
- යම් පුද්ගලයෙක් දුරකථනයෙන් (incoming call) ඔබගේ අනන්යතාවය තහවුරු කරන දත්ත හෝ මූල්ය තොරතුරු විමසයි නම් එම දුරකථන ඇමතුම විසන්දි කරන්න. කිසිම වගකිවයුතු ආයතනයක් (Bank) ඔබගේ අනන්යතාවය තහවුරු කරන දත්ත දුරකථනයෙන් විමසන්නේ නැත. නමුත් එසේ සිදුවන්නේ නම් වෙනත් විකල්ප ආයතනයක් (Bank) තෝරාගන්න.
- ඔබගේ ස්මාර්ට් ජංගම දුරකථනයේ කැමරා භාවිතා නොකරන විට වසා තබන්න. එමෙන්ම පරිගණකයේ කැමරා භාවිතා නොකරන විට වසා තබන්න.
- පරිගණක සහාය අවශ්යය විට, නොදන්නා දුරස්ථ පරිගණක සහාය (remote computer support) පැතීමෙන් වැළකී, දන්නා පුද්ගලයෙක් හෝ ආයතනයක් සමග ගිවිසුමක් යටතේ පරිගණක සහාය (in person or remote computer support) භාවිතා කරන්න.
- දුරකථනයෙන් අමතා යම් වෙබ් අඩවියක් විවෘත කර යම් කිසි දෙයකට ක්ලික් කරන ලෙස ඉල්ලාසිටි විට, එසේ කිරීමෙන් වලකින්න.
- ඔබගේ ස්මාර්ට් ජංගම දුරකථනට ආයතනයක් නොවන ක්ෂණික ණය ලබාදෙන ඇප් ස්ථාපනය කිරීමෙන් වලකින්න.
- official app store වලින් පමණක් ඇප් ස්ථාපනය කරන්න. (Apple App Store, Google Play Store, Microsoft Store, Samsung Galaxy Store, HUAWEI AppGallery).
- පොදු ස්ථාන වල ආරක්ෂක මුරපදයක් නොමැතිව, නොමිලේ ලබාදෙන Wi-Fi ජාලයට සම්භන්ද වීමෙන් වළකින්න. ජාත්යාන්තර ගුවන්තොටුපළ වල ඉතාමත්ම සැලකිලිමත් වන්න. නොමිලේ ලබාදෙන Wi-Fi ජාල වලට සම්භන්ද නොවන්න. නමුත් ගුවන් තොටුපළෙන් නොමිලේ ලබාදෙන Wi-Fi ජාලයට සම්භන්ධවීම අවදානමක් නොමැති අතර එම Wi-Fi ජාලයේ නම (Wi-Fi network SSID) ගුවන් තොටුපළේ කාර්ය මණ්ඩලයේ සාමාජිකයෙකුගෙන් විමසා හරියටම දැන, අවශ්යයනම් එයට සම්භන්ද වන්න. මෙම ස්ථාන වල හැකර්වරු ගුවන්තොටුපළේ නිල Wi-Fi ජාලය ලෙස පෙනී සිට, Wi-Fi Hotspot ජාල ඇති අතර එමගින් ඔබගේ දත්ත පැහැරගනී, හැකර්වරු ඔබේ ජංගම දුරකථන, ටැබ්ලට් පරිගණක, ලැප්ටොප් පරිගණක පසුව ප්රයෝජනය සඳහා පරිඝණක වයිරස හා අනිශ්ට මෘදුකාංග මගින් ආසාදනය කරනු ඇත. එමෙන්ම, දිගුකාලයක් තිස්සේ ඔබගෙන දත්ත රැස්කරනු ඇත. පුද්ගලික දත්ත හැකර් වරෙයෙක් අතට පත්වුවහොත් බරපතල ප්රතිවිපාක වලට මුහුනදීමට සිදුවේ.
- ප්රතිවෛරස මෘදුකාංගයක් (Antivirus) ස්ථාපනය කර නොමැතිනම් අතිශයින්ම වැඩිහිටියන්ට පමනයි (Porn) වෙබ්-අඩවි විවෘත කිරීමෙන් වලකින්න.
- ආගන්තුකයන්ගේ (හැකර්) USB pen drive ඔබේ පරිගණකයට සම්භන්ද කිරීමෙන් වලකින්න.
- ගූගල් ක්රෝම් බ්රව්සරය සඳහා වූ පහත දක්වා ඇති browser extensions ස්ථාපනය කිරීමෙන් වලකින්න.
21-02-2025, ගූගල් ක්රෝම් සඳහා නීත්යානුකූල බ්රව්සර් අමතර ක්රියාකාරිත්වය ඇති කරන ක්රියාකාරිකයින් (browser extensions) අධික ප්රමාණයක් හැකර්වරුන් විසින් පැහැරගෙන ඇති අතර ඒවා ස්ථාපනය කළ ඕනෑම කෙනෙකුගේ ඩිජිටල් ආරක්ෂාව අවදානමක පවතී. එමනිසා මෙම "අමතර ක්රියාකාරිකයින්" ස්ථාපනය කර ඇති මිලියන 3.2 ක ක්රෝම් පරිශීලකයින්ගෙන් තාක්ෂණික විශේෂඥයින් ඉල්ලා සිටින්නේ, නැවත දැනුම් දෙනතුරු ඒවා වහාම මකා දමන ලෙසයි. ලැයිස්තුවට ඇතුළත් වන්නේ: Blipshot, Emojis, Color Changer for YouTube, Video Effects for YouTube and Audio Enhancer, Themes for Chrome and YouTube Picture in Picture and Mike Adblock für Chrome, Super Dark Mode and Emoji Keyboard Emojis for Chrome. Adblocker for Chrome, Adblock for You, Adblock for Chrome, Nimble Capture, KProxy and Page Refresh, Wistia Video Downloader.
- සතියකට වරක් වත් ස්මාර්ට් ජංගම දුරකථන අක්රීය (OFF) කර සක්රීය (ON) කරන්න. එමගින් එහි මෙහෙයුම් පද්ධතිය තුල තාවකාලික මතකයේ (RAM) රදවාගෙන ඇති අහිතකර මෘදුකාංග මැකීයනු ඇත.
- ඔබගේ ජංගම දුරකථනය, බැටරිය නැවත ආරෝපණය සඳහා පොදු ස්ථාන වල ඇති USB චාජර් වලට සම්බන්ධ කිරීමට අවශ්ය විට, ජංගම දුරකථනය අක්රීය කර සම්භන්ද කරන්න (Juice jacking cyberattack). එසේ නොමැතිනම්, බැටරිය නැවත ආරෝපණය සඳහා පමණක් වූ USB කේබලයක් භාවිතා කරන්න. එම කේබලය දත්ත ගමනාගමනය නොකල යුතුයි. හොඳම පිළිවෙත වන්නේ, විදුලි බලය ගබඩා කළ කෝෂයක් (පවර් බෑන්ක් එකක්) තමන් සතුව තිබීමයි.
- අන්තර්ජාලයේ ඇති සේවා (web services), හා මාර්ගගත වෙළඳසැල් (online shops) වලට පහසුවෙන් පුරනය (SIGN IN / LOGIN ) වීමට GOOGLE සමඟ පුරනය නොවන්න ("DON'T SIGN IN WITH GOOGLE") - වර්ථමානයේ බොහොමයක් අන්තර්ජාලයේ ඇති සේවා (web services), හා මාර්ගගත වෙළඳසැල් (online shops) වලට පහසුවෙන් පුරනය වීමට, ගූගල් ගිනුම ආධාරයෙන් පුරනය වීම භාවිතා කල හැකිය. එනම්, ගූගල් ගිනුමට පුරනය වී ඇතිවිට, ඔබ ඔබගේ ගූගල් ගිනුමේ බලයලත් පරිශීලකයා වන බැවින්, සැකසුම් සකසා ඇති බොහොමයක් අන්තර්ජාලයේ ඇති සේවා හා මාර්ගගත වෙළඳසැල් වෙත "ඒක වාරික ක්ලික්" (SIGN IN WITH GOOGLE) ක්රමය මගින් පුරනයවීම සිදුකල හැක. එවිට ඔවුන් ඔබව හඳුනාගෙන ඔබ සඳහා එම සේවා දායකයේ නව ගිනුමක් ආරම්භ කිරීම හෝ පවතින ගිණුමක් සක්රීය පරිශීලිකයෙක් ලෙස ක්රියා කරයි. ඒ සඳහා සරල දත්ත පෙලක් ගූගල් ආයතනයේ සත්යාපන සේවාවක් මගින් සේවා දායක මාර්ගගත වෙළඳසැල විසින් ඔබගේ නම, දුරකථන අංකය, විද්යුත් තැපැල් ලිපිනය වැනි දත්ත ලබාගනී. එය සාමාන්යය ආරක්ෂිත ක්රියා දාමයක් වන නමුත් ගූගල් පරිශීලකයාගේ ටෝකනය හැකර්වරු විසින් පැහැරගෙන ඇති විට, එය ආධාරයෙන් පුරනයවන සියලුම අන්තර්ජාල සේවාවන්, සමාජමාධ්යය සහ මාර්ගගත වෙලඳසැල් වල ඔබගේ ගිනුම් සියල්ල එකවර අවදානමට ලකවනු ඇත. එනම් ඔබගේ සියළුම එම ගිනුම් හැකර්වරයෙක් අතට පත්වනු ඇත. එම නිසා සාධක දෙකක් මගින් (ද්වීසාධක / 2FA) සත්යාපනය හැම විටම භාවිතා කරන්න.
Level 2 - පරිගණක පිලිබඳ දැනුමක් ඇති පරිශීලකයින් සඳහා
*level 1 හි දක්වා ඇති සියල්ලම මෙම ඛාණ්ඩය සඳහාද වලංගු වේ.
- 1.1. නාඳුනන පුද්ගලයෙක් විසින් පණිවිඩ මගින් එවන ලද ලින්ක් විවෘත කිරීමෙන් වැලකිය යුතු ඇයි.
එයට හේතුව, පෙනෙන සරල ලින්ක් එක පසුපස ඇත්තේ (href) අනතුරු දායක මෘදුකාංගයක් (malware) හෝ වයිරසයක් ආසාධනය කිරීම සඳහා ඉල්ලීමක් විය හැකිය. ක්ලික් හෝ ටැප් කල විට සිදුවන්නේ එම ඉල්ලීම HTTP (GET request) ප්රෝටකෝලය ඔස්සේ යැවීමයි. එයට වගකිව යුතු සේවාදායක පරිගණකය (server) එම ඉල්ලීමට ප්රතිචාරයක් ලෙස (response), අනතුරු දායක මෘදුකාංග (malware) පරිශීලකයාගේ පරිගණකයට බාගත වී ස්වයංක්රීයව ආසාදනය හෝ ස්ථාපනය කිරීම සිදුකරයි. එම අනතුරු දායක මෘදුකාංගය එම පරිගණකයේ සිට තවත් පරිගණක වලට පැතිරීමට හෝ එහි ධාරක උපාංගයට පමණක් බලපාන පරිදි එහි රැඳී සිටිය හැක. විවිධාකාර අනතුරු දායක මෘදුකාංග (malware) ඇති අතර එහි විවිධාකාරය, නිර්මාණය කළ ආකාරය මත රඳා පවතී. මෙම මෘදුකාංග ආධාරයෙන් ඔබගේ සියළුම දත්ත පැහැරගැනීම සිදුවේ. එපමනක් නොව, හැකර් වරු විසින්, පරිඝණකයේ හෝ ස්මාර්ට් ජංගම දූරකථනයේ දිගු කලක් තිස්සේ ඔබ විසින් කරන ලද ඔබේ ක්රියාවන් නීරීකෂණය කරති.
- 1.2. නාඳුනන පුද්ගලයෙක් විසින් එවන ලද E-mail ඇමුණුම (attachment), බාගත කිරීම සහ ක්රියාත්මක වන විට පරිගණක වෛරස පරිගණකයට ආසාදනය හෝ ස්ථාපනය කිරීම සිදුකරයි. E-mail ඇමුණුම .pdf, .docx, .ppt, ගොනුවක් හෝ ඡායාරූපයක් (.jpg, .png etc.) විය හැකිය. නමුත් එම ගොනුව තුල පරිගණක වෛරසයක්, අනිෂ්ට මෘදුකාංගයක් හෝ PowerShell command-line මෘදුකාංගය හරහා ක්රියාත්මක කල හැකි විධාන අනුපිළිවෙලක් ලියා ඇති විධාන රචනයක් (ps script) අඩංගු විය හැක. සමහර අවස්ථාවල ඡායාරූපය විවෘත කලවිට එය සාමාන්ය ලෙස දර්ශනය වේ. නමුත්, එය පසුපස තිබූ අනිෂ්ට ක්රියාවලිය ද පරිඝණකයේ ක්රියා කිරීමට පටන් ගනී.

PowerShell command-line මෘදුකාංගය හරහා විධාන රචන ක්රියාත්මක කල හැකි ද, යන්න පරීක්ෂා කර බැලිය හැකිය (ක්රියාත්මක කිරීමේ ප්රතිපත්තිය). ඒ සදහා PowerShell විවෘත කර Get-ExecutionPolicy යන විදානය ඇතුලත් කරන්න. එවිට එය Restricted ලෙස දිස් නොවේ නම්, පහත සඳහන් විදානය Set-ExecutionPolicy Restricted ඇතුලත් කරන්න. නැවත පරීක්ෂා කර බලන්න. එවිට ප්රතිදානය Restricted දිස්විය යුතුය.
උදාහරණයක් ලෙස:
ඩ්රයිඩෙක්ස් (Dridex malware) අනිශ්ට මෘදුකාංගය ආධාරයෙන් ප්රහාර එල්ලකිරීම තුලින් - පිවිසුම් අක්තපත්ර සොරකම් කිරීමට, මූල්ය දත්ත බැහැර කිරීමට සහ අනවසර ගනුදෙනු සඳහා පහසුකම් සැලසීමට නිර්මාණය කර ඇති නවීන, වින්ඩෝස් මෙහෙයුම් පද්ධතියට ආසාදනය වන "බැංකු ට්රෝජන්" ලෙස හදුන්වන ආසාදනයකි. එය බොහෝ විට පුළුල් සයිබර් අපරාධ මෙහෙයුම් සමඟ සම්බන්ධ වන අතර රැන්සොම්වෙයාර් ස්ථාපනය කිරීම සඳහා ආරම්භක ප්රවේශයක් ලෙස ක්රියා කරයි. එය විවිධ හැකියාවන්ගෙන් සමන්විත වන අතරම නොදනුවත්වම මූල්ය පැහැරගැනීම් සිදුකරන ට්රෝජන් වර්ගයට අයත් වයිරස්/අනිශ්ට මෘදුකාංග වර්ගයකි. 2014 වසරේ සිට වංචනික ගනුදෙනු සඳහා භාවිතා කිරීමට මුරපද, බැංකු තොරතුරු සහ පුද්ගලික දත්ත සොරකම් කිරීමේ හැකියාව ඇති එය, මේවන විට මිලියන සිය ගණනක දැවැන්ත මූල්ය පාඩු ඇති කර තිබේ.මෙම ප්රාහාරය ආරම්භවන්නේ හැකර්වරයා විසින්, මහා පරිමාණ තතුබෑම් ඊමේල් උපයොගී කරගනිමින්, ඇමුනුමක් ලෙස Word document (DOC, DOCX) හෝ Excel (XLS, XLSX, XLSM) ලේඛනයක් මගිනි. එපමනක් නොව PDF ලේඛන තුල ජාවාස්ක්රිප්ට් (JavaScript) කේතනය කල හැකි නිසා, එම PDF ලේඛන මගින් ද එසේ සිදුවිය හැකිය.
එම Word/Excel ලේඛන තුල මාක්රෝස් (macros) ලෙස හඳුන්වන පරිගණක කේතන (computer code) ක්රමය අඩංගු අතර, එය උපයෝගී කරගෙන, Dridex අනිශ්ට මෘදුකාංගය භාගතකර ස්ථාපනය කරන ලෙස පරිගණකයට උපදෙස්මාලාවක් ලියා ඇති අතර, එම ලේඛණය පරිශීලකයා විසින් විවෘත කල විට මාක්රෝස් (macros) කේතනයද ක්රියාත්මක වේ. එවිට එම අනිශ්ට මෘදුකාංගය භාගත වී, ස්ථාපනය වී, නොදැනුවත්වම පසුබිම් ක්රියාවලියක් ලෙස එය සැමවිටම පරිඝණකයේ ක්රියා කරයි. මෙම ප්රහාරයට බොහෝ විට ගොදුරු වන්නේ කාර්යාල සේවකයින් ය.
මෙම ඩ්රයිඩෙක්ස් අනිශ්ට මෘදුකාංගය විසින්, ඔබේ පරිඝණකයේ වෙබ් ගමනාගමනය ග්රහණය කිරීමට, තිර දර්ශන (screenshots) ග්රහණය කර ගැනීමට, යතුරු පුවරුවේ (keyboard) ඔබන ලද අකුරු, ඉලක්කම් සහ සංඛේත පටිගත කිරීමට සහ නීත්යානුකූල බැංකු වෙබ් පිටු වෙනස් කිරීමට හැකියාව ඇති අතර එමඟින් පරිශීලකයින්ගේ අක්තපත්ර සහ වාරික මුරපද (OTP) හැකර්වරු විසින් පැහැරගත හැකිය.
එයින් ආරක්ෂා වීම (සයිබර් ආරක්ෂාව) සඳහා මාක්රෝස් (macros) වල ක්රියාකාරීත්වය, මයික්රොසොෆ්ට් ඔෆීස් (MsOffice) මෘදුකාංගයේ සැකසුම් වෙත ගොස්, එය අක්රීය කල යුතුය.
- 1.3. සරල (අන්තර්ජාලය සහ රැහැන් රහිත සන්නිවේදන උපාංග නොමැති) ජංගම දුරකථනයක් වෛරස ආසාදනය කල හැක්කේ එය පරිගණකයට සම්බන්ධ කිරීමෙන් පමනි. එම නිසා එය භාවිතා කිරීම ආරක්ෂාකාරී වේ.
- 1.4. Level 1 හි සඳහන් කල පරිදි ප්රතිවෛරස මෘදුකාංගයක් (Antivirus) ස්ථාපනය කරන්න.
- 1.5. අන්තර්ජාලය (Internet) සමග අවශ්යය නම් පමනක් සම්භන්ද වන්න. එයට හේතුව සමහර හැකර් වරු ඔබේ උපාංගය වෙනත් කාර්යයන් සඳහා යොදා ගනී, එනම් වෙනත් ආයතනයකට පහර දීම සඳහා බොට් කෙනෙක් ලෙස හෝ මයිනින්ග් නොඩ් එකක් ලෙස හෝ වෛරසයක් තවත් උපාංගයකට පැතිරවීම හෝ ඔබේ උපාංගය නිෂ්ක්රීය තත්වයේ (Idle) ඇතිවිට ඔබ්ගේ දත්ත සොරාගනී.
- 1.6. දුරකථනයෙන් ඔබගේ අනන්යතාවය තහවුරු කරන දත්ත හෝ මූල්ය තොරතුරු විමසයි නම් එම දුරකථන ඇමතුම විසන්දි කරන්න. එයට හේතුව, දුරකථනයෙන් (විමසයි නම්) අනන්යතාවය තහවුරු කල නොහැකි නිසාය.නමුත් එසේ සිදුවන්නේ නම් ඔවුන් සයිබර් අපරාධ කරුවන් විය හැක. එමෙන්ම යම් ආයතනයක් විසින් එසේ සිදුවන්නේ නම් එයින් පැහැදිලි වන්නේ ආයතනයේ කාර්ය මණ්ඩලය වගකීමෙන් තොරව කටයුතු කරන බවයි. දුරස්ථව අනන්යතාවය තහවුරු කල කල හැක්කේ ලියකියවිලි වල කොපිත් සමග සම්මන්ත්රණ මෘදුකාංගයක් (WhatsApp) හෝ සේවාවක් (Google Zoom) භාවිතයෙන් සම්භන්ධ වීමයි.
- 1.7. ඔබගේ ස්මාර්ට් ජංගම දුරකථනයේ කැමරා භාවිතා නොකරන විට වසා තබන්න. එමෙන්ම පරිගණකයේ කැමරා භාවිතා නොකරන විට වසා තබන්න. දුරස්ථව ඔබගේ ස්මාර්ට් ජංගම දුරකථනයේ කැමරාව හෝ පරිගණකයේ කැමරාව සක්රීය කර හැකර් වරයාට වීඩියෝ දර්ශන ලබාගත හැක.
- 1.8. පරිගණක සහාය අවශ්යය විට, නොදන්නා දුරස්ථ පරිගණක සහය පැතීමෙන් වැළකී සිටින්න. පරිගණක සහාය (Computer support) ආයතන බොහොමයක් ඇති නමුත් එ අතර සයිබර් අපරාධ කරුවන් ද සිටිය හැක. ඔවුන් පරිගණක දුරස්ත පාලක මෘදුකාංග වන Teamviewer, AnyDesk, AeroAdmin වැනි මෘදුකාංග හරහා පහසුවෙන් අනතුරු දායක මෘදුකාංග ස්ථාපනය කිරීම සිදුකරයි. එම නිසා ගිවිසුමක් යටතේ පරිගණක සහාය භාවිතා කරන්න.
- 1.9. දුරකථනයෙන් අමතා යම් වෙබ් අඩවියක් විවෘත කර යම් කිසි දෙයකට ක්ලික් කරන ලෙස ඉල්ලාසිටි විට, එසේ කිරීමෙන් වලකින්න. යම් වෙබ් අඩවියක් විවෘත කර, සමහර විට එය භාණ්ඩ හෝ සේවා විය හැකියි, නමුත් එය ඔබගේ ස්මාර්ට් ජංගම දුරකථනය හෝ පරිගණකය ආසාදනය කල හැක.
- 1.10. ඔබගේ ස්මාර්ට් ජංගම දුරකථනට ආයතනයක් නොවන ක්ෂණික ණය ලබාදෙන ඇප් ස්ථාපනය කිරීමෙන් වලකින්න. මෙහිදී ඉන්දියාවට ඉතාමත් අසීරු ප්රශ්න රැසකට මුහුනපෑමට සිදු විය. සමහර ව්යාජ ඇප් මගින් ණය ලබා නොදෙන අතර ණය ගත්තා සේ වාරික සහ ණය එල්ලා කරදරකාරී තත්වයක් ඇති කර, සමහරෙක් දිවි නසාගනී.
- 1.11. official app store වලින් පමණක් ඇප් ස්ථාපනය කරන්න. තෙවන පාර්ශවීය ඇප් විශ්වාසදායි නොවන නිසා ඔබ අවදානමක සිටී.
- 1.12 පොදු ස්ථාන වල නොමිලේ ආරක්ෂක මුරපදයක් නොමැතිව ලබාදෙන Wi-Fi ජාලයට සම්භන්ද වීමෙන් වළකින්න. එයට හේතුව මැද -මිනිසාගේ ප්රහාරයට (Man-in-the-Middle Attack) ගොදුරු විය හැකි නිසාය. මෙය මා Level 3 යටතේ විස්තරාත්මකව පැහැදිලි කරමි.
- 1.13 18+ වෙබ්-අඩවි විවෘත කිරීමෙන් වලකින්න. බොහොමයක් වෛරස මෙම වෙබ්-අඩවි හරහා ව්යාප්ත වීම සිදුවේ.
- 2.1 සයිබර් ප්රහාර, දත්ත පැහැරගැනීම සහ වංචා (phishing scams) ගැන දැනුවත් වන්න.
- 2. .2 ඔබගේ නිවසේ Wi-Fi සුරක්ෂිත කරන්න. WPA3 Encryption භවිතා කරන්න.
- 2.3 ඔබගේ සෑම ගිණුමක් සඳහාම, බහු සාධක සත්යාපන ක්රම (multi-factor authentication) භවිතා කරන්න.
- 2.4 ඔබට අවශ්ය නොවන ඇප් අක්රිය කරන්න. අනවශ්ය මෘදුකාංග පරිගණකයෙන් අස්ථාපනය (uninstall) කරන්න.
- 2.5 සියලුම උපාංග වල මෙහෙයුම් පද්ධතිය යාවත්කාලීන කර පැච් ස්ථාපනය කරන්න.
- 2.6 මුරපද භවිතා කරන විට මෘදුකාංග වලට අනුමාන කල නොහැකි සංකීර්ණ මුරපදයක් භාවිතා කරන්න. එනම් කැපිටල් අකුරු, සිම්පල් අකුරු, (alpha) ඉලක්කම් (numeric) සහ සංඛේත (Nonalphanumeric) භාවිතා කරන්න. මුරපද පරිගණකය තුල ගොනුවක ආරක්ෂා කිරීමෙන් වලකින්න. එය පොතක ලියා තබන්න.
උදා: 20Bu#L25% - 2.7 ඔබගේ ජංගම උපාංගයේ Bluetooth සහ Wi-Fi අවශ්යය නැතිවිට අක්රීය කර තබන්න.
- 2.8 ස්මාර්ට් ජංගම දුරකථනයේ RFID ක්රමය හෝ NFC ක්රමය තිබේ නම්, එය අක්රීයව තබාගන්න, අවශ්යය විට පමණක් සක්රීය කරන්න.
ඔබගෙ බැංකු කාර්ඩ් පත RFID (කාර්ඩ් පත හඳුනා ගැනීමට රේඩියෝ තරංග භාවිතා කරයි) ක්රමය අඩංගු කර තිබේ නම්, එය ඉතාමත් සුරක්ෂිතව තබාගන්න. ඒ සඳහා RFID ප්රතිරෝධක ආවරනයක් (වෙළඳපොලේ ඇත) හෝ ඇලුමිනියම් කොලයකින් (ALUMINIUM FOIL) ආවරණය කර තබාගන්න (රේඩියෝ තරංග ප්රතිරෝධක ආවරනයක්). බොහොමයක් රටවල මෙම ක්රමය මගින් කාඩ්පත් හිමියා නොදැනුවත්වම කාඩ්පත සාක්කුව තුල තිබියේදීම මුදල් පැහැර ගැනීම සිදු වේ. ඒ සඳහා අපරාධ කරු සිදු කරන්නේ ඔබට කිට්ටු වීම පමණි (පොදු ප්රවාහන හෝ සාප්පු සංකීර්ණ තුල ), RFID රීඩර් යන්ත්ර මගින් ස්වයංක්රීයව මුදල් පැහැර ගැනීම සිදු වේ.
- 2.9 ඔබගේ උපාංගයේ ඇති බ්රව්සරයේ ඔබ බැලූ වෙබ්-අඩවි ඉතිහාසය මකා දමන්න (Clear your browsing history). නැතහොත් බ්රව්සරයේ incognito mode හෙවත් පුද්ගලික බ්රවුස් කිරීම භවිතා කරන්න. ඒ සඳහා පරිගණකයේ බ්රව්සරය විවෘත කර, කී බෝඩ් (අක්ෂර පුවරුවේ / keyboard) එකේ Ctrl+Shift+N බොත්ත්ම් එකවර එබීම මගින් බ්රව්සරයේ පුද්ගලික මාදිලියේ බ්රව්සරය විවෘත කල හැක.
පුද්ගලික බ්රවුස් කිරීම (private mode or incognito mode) යනු පරිශීලක පෞද්ගලිකත්වය වැඩි කරන සමහර වෙබ් බ්රව්සර්වල විශේෂාංගයකි. මෙම මාදිලියේදී, බ්රවුසරය එහි ප්රධාන සැසිය (session) පරිශීලක දත්ත වලින් වෙන්ව තාවකාලික සැසියක් (temporary session) ආරම්භ කරයි. මෙහිදී බ්රව්සරය ඉතිහාසය වාර්තා නොකරන අතර, සැසිය අවසන් වූ පසු කුකීස් ( Cookies) සහ වෙබ් හැඹිලි (web cache files) වැනි සැසියට අදාළ ඔබගේ බ්රව්සරයේ ඇති සියළුම දත්ත මකා දමනු ලැබේ.
උදා: එවිට හැකර් වරුන් හට ඔබ ඔන්ලයින් බෑන්කිං (online banking) භවිතා කරනවාද නැත්ද යන්න සොයා ගත නොහැක.ඔබගේ බ්රවුසරයේ ස්වයං පිරවුම අක්රිය කරන්න - ඔබට ඔබගේ බ්රවුසරයේ සැකසුම් වෙත ගොස් ස්වයංක්රීය පිරවුම අක්රිය කළ හැක. ඔබගේ නම, ලිපිනය, දුරකථන අංකය සෙවීමට හැකර්වරයෙකු යන පළමු ස්ථානය මෙයයි.
- 2.10 අවදානම් වැඩි අවස්ථාවක ආරක්ෂාවක් අවශ්යයනම් VPN ජාලය ඔස්සේ අන්තර්ජාලය වෙත පිවිසෙන්න.
- 2.11 අන්තර්ජාල උපාංග හෙවත් ඉන්ටර්නෙට් ඔෆ් තින්ග්ස් (Internet of Things - IoT) වඩාත් ඵලදායී වන අතර අන්තර්ජාලයට සම්බන්ධ උපාංග (බුද්දිමත් නිවසක්, බුද්දිමත් කැමරා, බුද්දිමත් පාලක උපකරණ වැනි දේ ) සංඛ්යාව නිරන්තරයෙන් වැඩි වෙමින් පවතින අතර ව්යාපාරික කටයුතු ඵලදායි ලෙස සිදු කිරීම සඳහා රජයන් සහ ව්යාපාර ද මෙම තාක්ෂණය භාවිතා කරයි. නමුත් මෙම උපකරණ ආරක්ෂිත ජාල වලට සම්භන්ද කිරීමෙන් වලකින්න. අවශ්යය විට වෙන්කරන ලද ජාලයකට සම්භන්ද කරන්න.
- 2.12 පරිගණක වල මුරපදයක් භාවිතා නොකර ආරක්ෂිතව ගිණුම්වලට පුරනය වීමට ඔබට මුරයතුරක් (Passkeys), ද්වි-සාධක සත්යාපනය (2-factor authentication) සමඟ භාවිතා කළ හැකිය. පෙනුමෙන් එය පෙන් ඩ්රයිව් එකකට සමානය. ඕනෑම් ගිණුමකට සැකසුම් සකසා තිබූ විට ඔබ කල යුත්තේ, මුරයතුර usb සම්බන්ධ කිරීම පමණි. නමුත් මෙම ක්රමයෙන් ආරක්ෂා කල හැක්කේ ආරක්ෂිතව ගිණුම්වලට පුරනය වීම පමණි. මුරයතුර කර්මාන්ත ප්රමිතීන් මත ගොඩනගා ඇති බැවින්, ඔබට ඒවා බොහෝ පද්ධති හෝ ජාල හරහා භාවිතා කළ හැකිය.
බලපත්ර සහිත සක්රීය මෘදුකාංග (original licensed software) පමණක් භවිතා කරන්න. නොයේක් ක්රම මගින් බිඳහෙලන (cracked) ලද මෘදුකාංග භවිතා නොකරන්න. මෘදුකාංග බිඳහෙලනුලබන්නේ හැකර් වරු විසිනි, පසුව ඔවුන් ට්රොයාන් (Trojan) වයිරස් හෝ අනතුරු දායක මෘදුකාංගයක් (malware) මේ අතරට එක්කරයි. ඔබ මෘදුකාංගය භවිතා කරන විට හැකර් වරු හට ප්රතිලාභ ලබාදේ. මෙම බිඳහෙලනු මෘදුකාංග ඇති පරිගණක වගකිවයුතු කාර්යයන් සඳහා භාවිතා නොකරන්න. එමෙන්ම පරිගණක ක්රීඩා සඳහා යොදා ගන්නේ නම් අන්තර්ජාලය නොමතිව off line පරිගණක ක්රීඩා කරන්න.
ඔබගේ ස්මාර්ට් ජංගම දුරකථනය හෝ පරිගණකය තුල අනතුරු දායක මෘදුකාංගයක් හෝ වෛරස ඇති බව හදුනා ගැනීමට නම්:
ඔබගේ උපාංගයයේ (device) අසාමාන්ය ක්රියාකාරකම් දක්නට ලැබේ, එනම්:
- පරිගණකයේ දෘඪ තැටි ( Hard Disk) අවකාශය හදිසියේ නැතිවීම හෝ ස්මාර්ට් ජංගම දුරකථනයේ flash memory හි .අවකාශය හදිසියේ නැතිවීම.
- පරිගණකයේ හෝ ස්මාර්ට් ජංගම දුරකථනයේ වේගය අසාමාන්ය ලෙස මන්දගාමී වීම.
- පරිගණකයේ දෘඪාංග දෝෂයකින් (hardware error) තොරව නිල් තිරයක් පෙන්නුම් කිරීම.
- නැවත නැවතත් පද්ධතිය බිඳ වැටීම් හෝ පද්ධතිය නැවත ආරම්භ කිරීම (system crashing or restarting) හෝ පද්ධතිය සිර වීම(stucking).
- බ්රව්සරය ඉල්ලිමකින් තොරව නොයෙකුත් වෙබ්-අඩවි වෙතට යොමු කරයි.
- අනවශ්ය අන්තර්ජාල ක්රියාකාරකම් වැඩි වීම නිසා අන්තර්ජලයේ (high internet data trafic) දත්ත ගමනාගමනයේ ඉහල යාමක් දක්නට ලැබේ.
- ෆයර්වෝල් සහ ප්රති-වයිරස මෘදුකාංගවල ආරක්ෂක විශේෂාංග හදිසියේ අක්රීය වීම.
- මෙහෙයුම් පද්ධතියේ (OS) සමහර ගොනු මැකී යාම නිසා ක්රියාකාරීත්වය අඩාලවී "දෝෂ පණිවිඩ මතුවීම". ගොනු (files) නාමයන් සහ ප්රමාණයන්හි වෙනස්කම් දක්නට ලැබේ.
- උත්පතන (pop-up) වෙළද දැන්වීම් මතුවීම.
- මෘදුකාංග ස්වයංක්රීයව විවෘත වීම සහ අවසන් වීම හෝ සිර වීම.
- ප්රතිවෛරස මෘදුකාංග වල වෙබ් අඩෙවි විවෘතකල නොහැකි වීම.
ඔබගේ පරිගණකය හෝ ස්මාර්ට් ජංගම දුරකථනය සයිබර් ප්රාහාරයකට ලක්වී ඇති බවට සැකකිරීමට නම්, එහි අසාමාන්ය ක්රියාකාරකම් දක්නට ලැබේ, එනම්:
- මයිසයේ දෘඩාංග දෝශයකින් තොරව, මයිසයේ කර්සරය ප්රතිචාරයක් නොදැක්වීම හෝ කර්සරය එහෙ මෙහෙ දිවීම.
- ෆයර්වෝල් සහ ප්රති-වයිරස මෘදුකාංගවල (බලපත්රලාභී මෘදුකාංග) ආරක්ෂක විශේෂාංග හදිසියේ අක්රීය වීම, 100% හැකර් ඔබගේ පරිගණකයට ඇතුල් වී ඇති බව තහවුරු කල හැකි සාධකයකි.
- අනවශ්ය අන්තර්ජාල ක්රියාකාරකම් වැඩි වීම නිසා අන්තර්ජලයේ (high internet data trafic) දත්ත ගමනාගමනයේ ඉහල යාමක් දක්නට ලැබේ.
- Bitcoins කප්පම් මුදලක් ඉල්ලා පණිවිඩයක් මතුවීම.
- පරිඝණකයේ හෝ දුරස්ථ සේවාවන් වලට ප්රවේශය අවහිර වීම.
- තවත් අයෙක් පරිගණකයට ඇතුල් වීමට උත්සහ කරන බවට "අනතුරු ඇඟවීමේ පණිවිඩ" මතුවීම.
- බැංකු කාඩ්පතින් හදිසියේ මුදල් අතුරුදහන් වීම හෝ මිතුරන් වෙත ඔබ එවන පරිදි පණිවිඩ ලැබීම.

ඔබගේ පරිගණකයේ හෝ ස්මාර්ට් ජංගම දුරකථනයේ අසාමාන්ය ක්රියාකාරකම් තුනකට වඩා පෙන්වයි නම් ප්රති-වයිරස මෘදුකාංගයක් ආධාරයෙන් වෛරසය නිශ්ක්රීය කර අනතුරු දායක මෘදුකාංග ඉවත් කල ද, එය ප්රමාණවත් නැත. ප්රතිකාර වලට වඩා වැළැක්වීම හොඳම පිළිවෙත වේ.
- 1. එම නිසා, ඔබට ඇත්තේ ස්මාර්ට් ජංගම දුරකථනයක් නම්, ඔබගේ උපාංගය කර්මාන්තශාලා සැකසුම් (Factory Reset) තත්වය වෙත නැවත සකසන්න.
මෙම ක්රියාවලියේදී, උපාංගයෙන් සියලු දත්ත මකා දැමෙනු ලැබේ. එනම් ඔබගේ උපාංගය කර්මාන්තශාලාවෙන් පිටවූ දා තිබූ තත්වය (එනම් ඔබ උපාංගය මිලදී ගත් දිනයේ තත්වය) බවට පත් කරයි. එසේ කිරීමට ප්රථම සියළුම දත්ත උපස්ථ (backup) කරන්න නැතහොත් වෙනත් පරිගණකයක් ආධාරයෙන් කොපි (contacts, photos etc.) කර ගන්න. ඒ සඳහා තාවකාලික මෙහෙයුම් පද්ධතියක් භාවිතා කරන්න, එයට හේතුව, එය ද අවදානමට ලක්ව ඇති නිසාය. SIM පත් පවා ඉවත් කරන්න. පසුව පහත සඳහන් පරිදි ක්රියා කරන්න.
උපාංගය කර්මාන්තශාලා සැකසුම් (Factory Reset) තත්වය වෙත නැවත සැකසූ පසු එය යාවත්කාලීන කරන්න. ඉන් අනතුරුව ඔබ ප්රති-වයිරස මෘදුකාංගයක් ස්ථාපනය කර එය ද යාවත්කාලීන කරන්න. පළපුරුදු පරිගණක පරිපාලකයෙකුගේ ආධාරයෙන් සැකසුම් සකසන්න.
- 2 ඔබට ඇත්තේ "වින්ඩෝස් (Windows 7/8/10/11)" මෙහෙයුම් පද්ධතියක් ස්ථාපිත පරිගණකයක් නම්, ප්රථමයෙන් ප්රතිස්ථාපන ලක්ෂ්යයක් (restore point) කරා යාමට උත්සහා කරන්න (එසේ යා හැක්කේ ඔබ කලින් ප්රතිස්ථාපන ලක්ෂ්යයක් සැකසුම් සකසා තිබුවහොත් පමණි).
එමගින් මෙහෙයුම් පද්ධතිය දින කීපයකට පෙර තිබූ තත්වයට පත් කල හැක. එම අවස්තාවේදී සමහර නව ගොනු මැකීයාම සිදුවේ. එමෙන්ම ආසාදනය වූ වෛරස සහ අනතුරු දායක මෘදුකාංග මැකීයා හැක. ප්රතිස්ථාපන ලක්ෂ්යයක් තෝරාගත් විට, පද්ධති ප්රතිස්ථාපනය මඟින් පද්ධති ගොනු (system files), රෙජිස්ට්රි සැකසුම් (registry settings) සහ ස්ථාපිත මෘදුකාංග ( installed programs) ප්රතිස්ථාපන ලක්ෂ්යය නිර්මාණය කරන අවස්ථාවේ තිබූ තත්වයට හෝ නවීකරනය වූ දිනයට ප්රතිවර්තනය කල හැක. මෙය පද්ධති ස්ථායිතාව පවත්වා ගැනීමට උපකාරී වන අතර අනපේක්ෂිත ගැටළු වලින් විසඳුම් ලබා ගැනීම සඳහා වටිනා මෙවලමක්ය. අනතුරුව ඔබ ප්රති-වයිරස මෘදුකාංගයක් ස්ථාපනය කර එය ද යාවත්කාලීන කරන්න..
- 2.1 ප්රතිස්ථාපන ලක්ෂ්යයක් (restore point) කරා යාමට නොහැකිනම්, කලින් සකසන ලද තම මෙහෙයුම් පද්ධතියේ ක්ලෝන කරන ලද " c:\" තැටියක් (cloned disk with the operating system and installed software) භවිතා කර, එමගින් එම ක්ලෝන (තැටියේ පරිපූර්ණ කොපිය) තැටිය පරිඝණකයේ දෘඩ තැටියේ සක්රීය කොටසට ක්ලෝන් කරන්න, එවිට මෙහෙයුම් පද්දතිය කලින් කොලෝන් කරන අවස්ථාවේ තිබූ තත්වයට පත්කල හැක..
- 2.2 එසේ කල නොහැකිනම්, දත්ත උපස්ථයක් (backup) ආධාරයෙන් මෙහෙයුම් පද්ධතිය සහ මෘදුකාංග ප්රතිස්ථාපනය (restore) කරන්න. එම උපස්ථය (backup), ඔබවිසින් කලින් සකස්කරගන්නා ලද එකක් හෝ Ms cloud backup භාවිතා කරන්න.
- 2.3 අවාසනාවකට, වෙනත් විකල්පයක් නොමැති නම්, ඔබට නව මෙහෙයුම් පද්ධතියක් සහ ප්රති-වයිරස ඇතුළු අනෙකුත් මෘදුකාංග ස්ථාපනය කිරීමට සිදුවේ. එසේ කිරීමට ප්රථම, අවශ්යය සියළුම දත්ත වෙනත් තැටිකට (disk) කොපි කරගන්න. ඉන් පසුව, තැටිය නැවත කොටස් කර (partition) එය සංයුති (format) කරන්න.
* අනතුරුව ඔබ ප්රති-වයිරස මෘදුකාංගයක් ස්ථාපනය කර එය ද යාවත්කාලීන කරන්න. පළපුරුදු පරිගණක පරිපාලකයෙකුගේ ආධාරයෙන් සැකසුම් සකසන්න.
* අනිෂ්ට මෘදුකාංග ඉවත් කිරීමේ මෙවලමට (malware removal tool) වඩා ප්රති-වයිරස මෘදුකාංගයක් ස්ථාපනය කර එය ද යාවත්කාලීන කරන්න. ප්රති-වයිරස මෘදුකාංගය (Kaspersky - KTS, ESET Node32) තුල මෙවලම් කිහිපයක් (firewall, malware removal tool, software permissions etc.) අන්තර්ගත කර ඇත.
3) Level 3 - පරිගණක පිලිබඳ විශේෂ දැනුමක් ඇති පරිශීලකයින් සඳහා
* level 1 + level 2 ඇතුලත්ව, වැඩි විස්තර ඊළඟ පිටුවේ දක්වා ඇති කරුණු පිළිබඳව සලකිලිමත් වෙන්න. වැඩිවිස්තර කියවීම සඳහා ක්ලික් කරන්න.
එමෙන්ම සයිබර් අපරාද වර්ග කියවීම සඳහා ක්ලික් කරන්න.
ඊමේල් වලින් ආරක්ෂා වන අයුරු පැහැදිලි කර ඇති පලකිරීම කියවීමට ක්ලික් කරන්න.
වැඩි විස්තර කියවන්න ඊළඟ පිටුවට