ආයතනයක සයිබර් ආරක්ෂාව III (Cybersecurity)
- Layer 01 – මානව සාධකය (Human Factor)
- Layer 02 – පරිමිතිය ආරක්ෂාව (Perimeter Security)
- Layer 03 - පරිඝණක ජාලය ආරක්ෂා කිරීම (Network Security)
- Layer 04 – අන්ත ලක්ෂ්යන් ආරක්ෂාව (Endpoint Security)
- Layer 05 – යෙදුම් ආරක්ෂාව (Application security)
- Layer 06 – දත්ත ආරක්ෂාව (Data Security)
- Layer 07 භෞතික ස්ථරය (Physical Security)
- ඊළඟ නව පරපුරේ සයිබර් ආරක්ෂණය (NEXT-GEN Cybersecurity - CLOUD SECURITY).
- කෘත්රිම බුද්ධිය (AI) අඩංගු කල සයිබර් ආරක්ෂණය.
මෙම ලිපියෙන් පහැදිලි කිරීමට බලාපොරොත්තු වන්නේ, ආයතනයක පරිඝණක ජාලය සහ ඉතාමත් වැදගත් අංග වන දත්ත සමුදායන් හෝ වෙනත් පරිඝණක පද්ධති ආරක්ෂා කර ගැනීම සඳහා භාවිතා වන "ස්ථර හතකින් (7 Layers) සමන්විත" මූලික සයිබර් ආරක්ෂක ආකෘතිය පැහැදිලි කිරීමයි.
සයිබර් ආරක්ෂාව යනු විවිධ තාක්ෂණයන්, ක්රියාවලීන් සහ ප්රතිපත්ති භාවිතා කරමින් සයිබර් ප්රහාර (ඩිජිටල් ප්රහාර) වලින් පුද්ගලයින්, ඩිජිටල් උපාංග, පරිඝණක පද්ධති, පරිඝණක ජාල සහ දත්ත ආරක්ෂා කිරීමේ ක්රියා පටිපාටියයි. මෙම සයිබර් ප්රහාර වල සාමාන්යය ඉලක්කය වන්නේ, සංවේදී තොරතුරු වෙත ප්රවේශ වීම, වෙනස් කිරීම හෝ විනාශ කිරීමයි. වර්ථමානයේ සහ අනාගතයේ අපගේ ජීවිතයේ සෑම අංශයක්ම තාක්ෂණය මත වඩාත් රඳා පවතින අතර අන්තර් සම්බන්ධිත නවීන ලෝකයේ, සයිබර් ආරක්ෂාව - පුද්ගලික ආරක්ෂාව, ව්යාපාර වල අඛණ්ඩතාව සහ ජාතික ආරක්ෂාවේ පවා තීරණාත්මක අංගයක් බවට පත්ව ඇත. කාලයත් සමග නොනවතින සයිබර් තර්ජන තවදුරටත් ඒකාකාරී නොවන අතර විවිධාකාර මෙන්ම වඩාත් සංකීර්ණ වේ. එබැවින්, නූතන සයිබර් ආරක්ෂාව තවදුරටත් තනි ආරක්ෂක යාන්ත්රණයක් මත පදනම් නොවේ. ඒ වෙනුවට, එය බහු ස්ථර ආරක්ෂක ප්රවේශයක් මත රඳා පවතින අතර එය පහත දක්වා ඇත.
යම් ආයතනයක, ඩිජිටල් අවකාශයේ සෑම අංශයක්ම ආරක්ෂා කිරීම සඳහා නිර්මාණය කර ඇති ව්යුහගත රාමුවක් ඇති අතර එය සයිබර් ආරක්ෂණ ආකාර හතකින් එනම් ,ස්ථර හතකින් (7 Layers) සමන්විත වේ. ආයතනයේ අංගසම්පූර්ණ, විශ්වාසදායක ශක්තිමත් සයිබර් ආරක්ෂාවක් ස්ථිර කිරීමට සෑම ස්ථරයක්ම අනෙක් ඒවාට සහාය වේ. එක් සයිබර් ආරක්ෂණ විසඳුමක් පමණක් භාවිතා කිරීම වෙනුවට, මෙම ප්රවේශය ආරක්ෂණ ස්ථර කිහිපයක් භාවිතා කරයි. එම නිසා, එක් ස්ථරයක් බිද වැටුනද, අනෙක් ස්ථර මගින් ආයතනයේ සයිබර් ආරක්ෂාව තහවුරු කරයි.
මෙම බහු ස්ථරගත ආරක්ෂක ප්රවේශය උපයොගී කරගනිමින්, සයිබර් ආරක්ෂාව ක්රියාත්මක කිරීමෙන්, ආයතනයට එල්ලකරන සාර්ථක සයිබර් ප්රහාරවල සම්භාවිතාව අඩු කරනවා පමණක් නොව, සයිබර් ප්රහාර සිදුවීම් හඳුනා ගැනීමට, ප්රතිචාර දැක්වීමට සහ වලක්වා ගත නොහැකි වූ සයිබර් ප්රහාර වලින් පසුව, දත්ත පද්ධති නැවත යථා තත්ත්වයට පත් කිරීමට ඇති හැකියාව ශක්තිමත් කරයි. ද්විත්ව ප්රතිලාභයක් ගෙනදෙන මෙම සයිබර් ආරක්ෂක ස්ථර හතකින් සමන්විත මෙම උපායමාර්ගය, නවීන ව්යාපාර සඳහා එය තීරණාත්මක උපාය මාර්ගයක් බවට පත් කරයි. මෙම උපායමාර්ගය විශේෂයෙන් කුඩා හා මධ්යම ප්රමාණයේ ව්යාපාර සඳහා ඉතා වැදගත් වන අතර, එය ඉතා කුඩා ව්යාපාර වලට පවා සුදුසු වුවද, ඉතා කුඩා ව්යාපාර හිමියන් නොසලකාහරී.
පරිඝණක පද්ධති වල භෞතික ආරක්ෂාවේ සිට පරිශීලකයාගේ සයිබර් ආරක්ෂක දැනුවත්භාවය සදහා පරිශීලක අධ්යාපනය දක්වා සෑම ස්ථරයක්ම පුළුල් සයිබර් ආරක්ෂණ සැලැස්මකට අනුව ස්ථරගත, ස්ථර (මට්ටම්) අන්යෝනය්ය ලෙස දායක වන අතර එමගින් මෙම සයිබර් ආරක්ෂක උපායමාර්ගය තාක්ෂණික, භෞතික සහ මානව දෛශික හරහා මට්ටම් හතකදී සවිමත් සයිබර් ආරක්ෂාවක් සපයයි. ව්යාපාර මෙම සයිබර් ආරක්ෂණ සැලැස්ම තුල ඇති ස්ථර (මට්ටම්) එකට ක්රියා කරන ආකාරය තේරුම් ගත් විට, ඔවුන්ට සයිබර් ආරක්ශාව පිලිබඳව වඩාත් හොඳ තීරණ ගැනීමට, අවදානම් වඩාත් පහසුවෙන් හඳුනා ගැනීමට සහ දුර්වලතා වේගයෙන් නිවැරදි කිරීමට හැකිවේ.
මෙම සයිබර් ආරක්ෂක උපායමාර්ගයේ මූලික සරල අදහස වන්නේ එක් ස්ථරයක් අසාර්ථක වුවහොත්, තවත් ස්ථරයක් මගින් සයිබර් ආරක්ෂාව තහවුරු කිරීමයි.
ආයතනයක සයිබර් ආරක්ෂණ ස්ථර හතේ මූලික ආකෘතිය
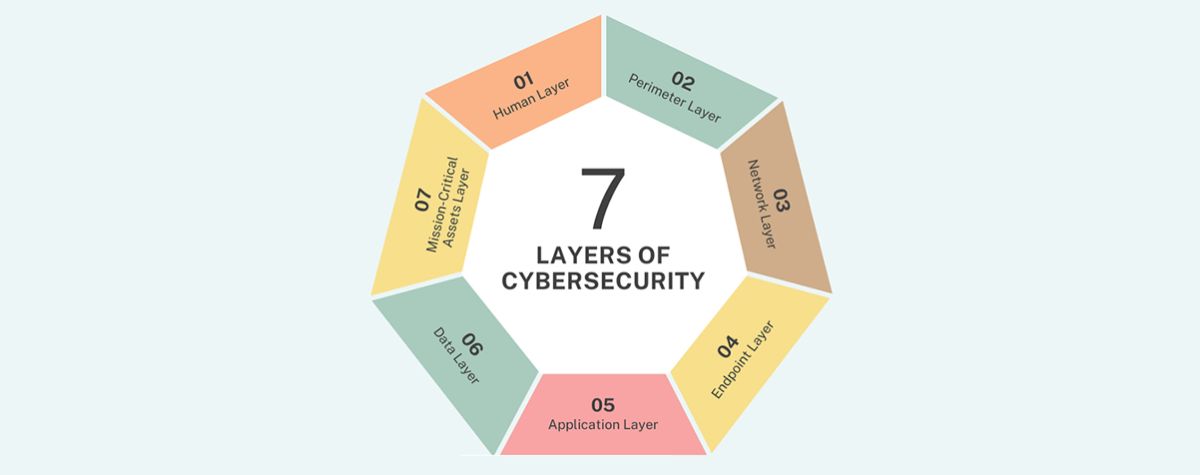
Layer 01 – මානව සාධකය (Human Factor)
මෙහිදී, සයිබර් ආරක්ෂාව පිළිබඳ මනෝවිද්යාත්මක (psychological) සහ පරිශීලකයාගේ හැසිරීම් (behavioral) නියෝජනය කරයි. වඩාත්ම තීරණාත්මක සයිබර් ආරක්ෂණ ස්ථරය මෙය වන අතර මේ දක්වා වූ 90% කට වඩා සයිබර් ආරක්ෂාව කඩකිරීම් වලට මානව සාධකය බලපා ඇත. එනම්, සේවක මණ්ඩලයේ නොසැලිකිලිමත්කම, වගකීමක් නොමැතිකම, සයිබර් ආරක්ශාව පිලිබඳ අවබෝදයක් නොමැතිකම, කාර්යබහුල අවස්ථාවලදී සයිබර් ආරක්ෂාව අමතකවීම, නවකයින් සේවයට බැඳුණු විට ඔවුන්ට සයිබර් ආරක්ෂාව පිලිබඳ තොරතුරු ලබා නොදීම හේතුවෙන් බොහෝ අවස්ථා වල ආයතන සයිබර් ප්රාහාර වලට ලක්වේ. සයිබර් ප්රාහාරයක් ආරම්භ වන්නේ සාමාන්යයෙන් ප්රථමයෙන් ෆිශින්ග් ( Phishing attack s) ප්රාහාරයක් හෝ ඊමේල් ස්පූෆින්ග් ( Email spoofing) ප්රාහාරයක් හෙවත් විශ්වාශ දායී විද්යුත් තැපැල් ලිපිනයක් ලෙස පෙනෙන, නමුත් ව්යාජ විද්යුත් තැපැල් ලිපිනයකින් ලිපියක් එවා පරිශීලිකයාව නොමග යවා යමක් කිරීමට පෙළඹවීම මගින් සයිබර් ප්රාහාරයක් මූලික ආරම්භ කිරීම සිදු වේ.

සමහර ආයතන මෙම ස්තරය පමණක් සයිබර් ආරක්ෂාව සඳහා යොදාගන්නා අතර එය ප්රමානවත් නොවේ. මෙම ස්ථරයේදී සයිබර් ප්රාහාර වලින් ආරක්ෂාවීම සඳහා කාර්ය මණ්ඩලය දැනුවත් කල යුතුය. ප්රධාන වශයෙන් ෆිශින්ග් ප්රාහාර (Phishing attacks) හෝ ඊමේල් ස්පූෆින්ග් ( Email spoofing) ප්රාහාර මෙන්ම සමාජ ඉන්ජිනේරු ප්රහාර හෙවත් මනෝවිද්යාත්මක උපක්රම භාවිතා කරමින්, මුරපද හෝ සේවාදායක පරිඝණක වල අක්තපත්ර වැනි දේ පැහැරගැනීම හේතුවෙන් අනෙක් ආරක්ෂිත ස්ථර බිදවැටීමට හේතු වේ.
මෙම ස්ථරය සුරක්ෂිත කිරීම සඳහා නිශ්චිත, ක්රියාකාරී උපාය මාර්ග ඇතුළත් වේ, ඒ සදහා :
- ආයතනයේ සේවකයින් හට සයිබර් ආරක්ෂණය පිලිබඳ දැනුවත් (Security Awareness) කිරීමේ පුහුණුවක් ලබාදීම: තතුබෑම්, අනිෂ්ට මෘදුකාංග සහ සමාජ ඉංජිනේරු ප්රාහාරයන් හඳුනාගෙන ඒවාට ප්රතිචාර දක්වන්නේ කෙසේද යන්න පරිශීලකයින්ට මූලික දැනුමක් ලබාදිය යුතුය.
- ආයතනයේ සයිබර් ආරක්ෂක විශේෂඥයෙක් හෝ පරිඝණක පරිපාලක විසින් ආයතනයේ පාලිත තතුබෑම් සමාකරණ (Phishing Simulations) පරීක්ෂණයක් (ෆිශින්ග් ප්රාහාරයක් ආයතනය තුල දියත්කිරීම ) මගින් සේවක මන්ඩලයේ සූදානම මැන බැලීමට, එනම් ඔවුන් ප්රතිචාර දක්වන ආකාරය සොයා බලා අඩුපාඩු ඇත්නම් ඒ පිලිබඳව සේවකයින්ව දැනුවත් කිරීම සඳහා කල යුතුය.
- ආයතනයේ ඩිජිටල් අවකාශයට ඉතාමත් දැඩි ප්රවේශ කළමනාකරණය (Strict Access Management): එනම්, ආයතනයේ අවම වරප්රසාද මූලධර්මය (PoLP) ක්රියාත්මක කිරීම සහ පරිශීලකයෙකුගේ අක්තපත්ර අවදානමට ලක් වුවහොත් සිදුවිය හැකි හානිය සීමා කිරීම සඳහා බහු-සාධක සත්යාපනය (MFA) අඩංගු කිරීම. ආයතනයේ සේවකයින් හට සංකීර්ණ මුරපද ලබාදීම සහ එම මුරපද ඩිජිටල් අවකාශයේ තබාගැනීමෙන් වැලකී සිටිය යුතුය.
- මානව කේන්ද්රීය ප්රතිපත්ති (Human-Centric Policies): මුරපදවල සංකීර්ණත්වය, ආයතනයේ සේවය සඳහා පුද්ගලික උපාංග භාවිතය (BYOD), එනම් තම ලැප්ටොප් පරිඝණක, ටැබ්ලට් පරිඝණක සහ ස්මාර්ට් ජංගම දුරකථනය ආරක්ශක ක්රමවේදයක් ඔස්සේ භාවිතා කිරීමට අවසර දීම සහ සංවේදී දත්ත ආරක්ෂිතව හැසිරවිය යුතු ආකාරය පිළිබඳ පැහැදිලි මාර්ගෝපදේශ.
- සයිබර් ආරක්ෂාව උල්ලංගනය වාර්තා කිරීමේ යාන්ත්රණ: සේවකයින්ට සැක සහිත ඊමේල්, සමාජ ඉංජිනේරු ප්රාහාර හෝ අනවශ්යය සබැඳි (ලින්ක් / link/url) අහඹු ක්ලික් කිරීම් සඟවා ගැනීම වෙනුවට වහාම වාර්තා කිරීමට පහසු වන පරිදි දොස් පැවරීමෙන් තොර, සහාය දක්වන සංස්කෘතියක් නිර්මාණය කිරීම.
මෙම ස්ථර ක්රමවේදය මගින් ඉතා ශක්තිමත් සයිබර් ආරක්ෂාවක් ලබාදේ. එක් පාලනයක් අසමත් වුවහොත්, අවදානම අවම කිරීම සඳහා අනෙකුත් ආරක්ෂණ ක්රම ක්රියාත්මක වන බව සහතික කරයි. උදාහරණයක් ලෙස, ජාල මට්ටමින් හැකර්වරු විසින් ෆයර්වෝලයක් උල්ලංඝනය කළත්, අන්ත ලක්ෂ්ය ආරක්ෂාව හෝ අනන්යතා ප්රවේශ පාලනයන් මඟින් අනවසර ප්රවේශය වැළැක්විය හැකිය. සයිබර් ආරක්ශාව සඳහා විශේෂයෙන් කැපවූ IT කණ්ඩායම් නොමැති කුඩා ව්යාපාර සඳහා ද මෙම ස්ථර ක්රමවේදය ශක්තිමත් ආරක්ෂාවක් සපයයි.
Layer 02 – පරිමිතිය ආරක්ෂාව (Perimeter Security)
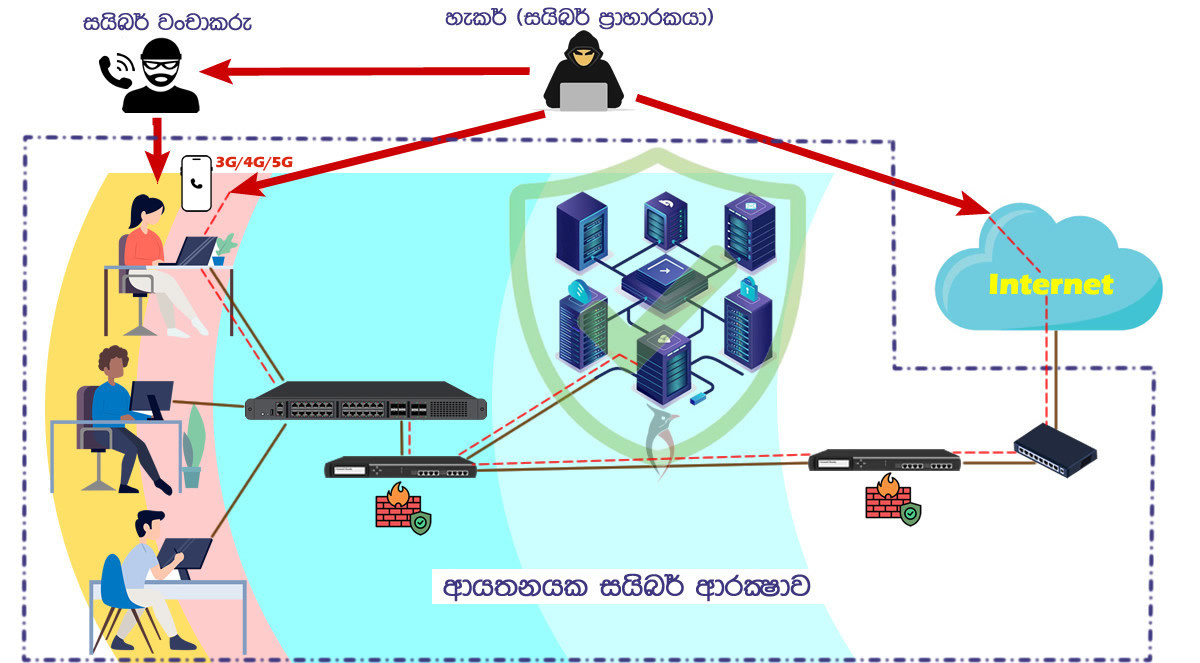
ආයතනයේ පරිමිතිය ආරක්ෂක ස්ථරය (ඩිජිටල් අවකාශයේ මායිම), ඩිජිටල් ආරක්ෂාවේ පළමුවෙන්ම මුහුණදෙන ස්ථරය වන අතර එමගින් බොහෝ ප්රහාර මර්දනය කරයි. එය විශ්වාසදායක අභ්යන්තර ජාලයක් (ආයතනයේ ජාලය) සහ විශ්වාසදායී නොවන පොදු අන්තර්ජාලය අතර ආරක්ෂිත බාධකයක් නිර්මාණය කරයි. එහි මූලික ඉලක්කය වන්නේ බාහිරින් පැමිණෙන ඩිජිටල් තර්ජන පෙරීම සහ එය තීරණාත්මක යටිතල පහසුකම් කරා ළඟා වීමට පෙර අනවසර ප්රවේශය අවහිර කිරීමයි. මෙම ස්ථරයේදී සයිබර් ආරක්ෂාව සැපයීම සඳහා ස්පෑම් ඊමේල් පෙරණ, බාහිරයේ සිට ආයතනයේ පරිඝණක ජාලයට අතුලු වීමට ස්වයංක්රීය ස්කෑනිං මෙවලම් උපයෝගී කරගනිමින් ස්කෑන් කරන විට ඒවාට එරෙහිව ක්රියාත්මක වන උපකරන සහ අමතර ෆයර්වෝල යොදාගැනේ.
එමෙන්ම, මෙම ස්ථරයේදී කුමන ඩිජිටල් / සයිබර් අවකාශයන් සදහා කුමන සේවකයන් (Identity & Access Management / IAM) විසින් ප්රවේශ විය යුතුද යන්න පාලනය කරයි. එනම්, සයිබර් ආරක්ෂක ප්රතිපත්ති ලෙස ක්රියාත්මක කරනු ලබන්නේ, නියමිත පුද්ගලයින්ට පමනක් අවශ්යය වේලාවට නියමිත ඩිජිටල් සම්පත් වෙත නියමිත ප්රවේශය ඇති බව සහතික කරන මූලික සයිබර් ආරක්ෂණ රාමුවයි. එය ඩිජිටල් දොරටු පාලකයෙකු ලෙස පරිශීලක අනන්යතා සත්යාපනය සහ ජාල, උපාංග සහ යෙදුම් හරහා දැඩි ලෙස අවසර ප්රතිපත්ති ක්රියාත්මක කරයි.
ඒ සඳහා බහු-සාධක සත්යාපනය (Multi-Factor Authentication / MFA), සේවකයාට පවරා ඇති කාර්යය මත පදනම් වූ ප්රවේශ පාලනය (Role-Based Access Control / RBAC), පරිඝණක පද්ධති තුලට ඒක වාරික පුරනය (Single Sign-On / SSO) වීමක් ලබාදීම වැනි ක්රම උපයොගීකර ගනිමින් මෙම ස්ථරයේ ආරක්ශාව සහතික කරනු ලැබේ. මෙහිදී දුර්වල අක්තපත්ර (Weak credentials) වඩාත් පොදු අවදානම් වලට ලක්වන්නකි. එමනිසා වඩාත් සලකිලිමත්ව, වඩාත් වගකීමෙන් මෙම ස්ථරය පාලනය කල යුතුය.
Layer 03 - පරිඝණක ජාලය ආරක්ෂා කිරීම (Network Security)
ඊලඟ සයිබර් ආරක්ෂක ස්ථරය වන්නේ පරිඝණක ජාලය ආරක්ෂා කිරීමයි. පරිඝණක ජාල ආරක්ෂාව යනු අභ්යන්තර හා බාහිර සන්නිවේදනයන්හි අඛණ්ඩතාව, බාහිරයට ජාලයේ රහස්යභාවය සහ ජාලයේ මනා ක්රියාකාරීත්වය සඳහා එය ආරක්ෂා කිරීම අරමුණු කරගත් පාලන පරාසයක් ඇතුළත් වේ. එය ප්රධාන වශයෙන් බාහිර තර්ජන වලින් පද්ධති ආරක්ෂාවීමට සලසනවා මෙන්ම, එය ජාලය හරහා අනවසර ප්රවේශය සහ දත්ත පිටවීම වළක්වන ඩිජිටල් බාධකයක් ලෙස ක්රියා කරයි.
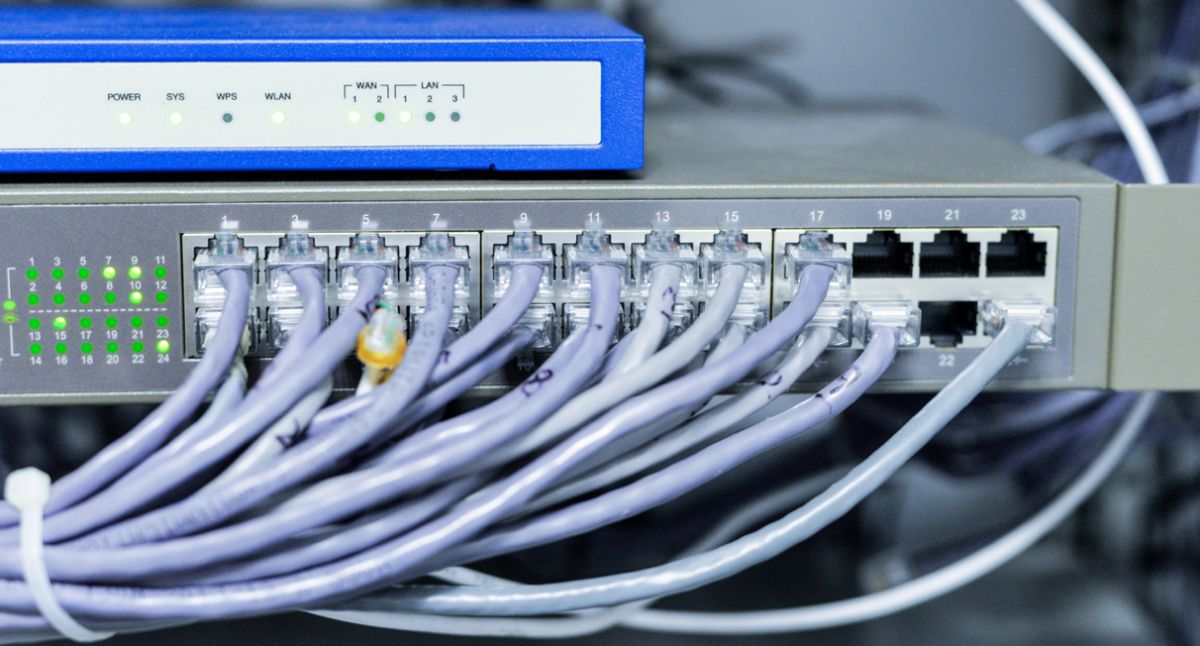
IDS/IPS මගින් සයිබර් ප්රහාර සහ සැක සහිත ක්රියාකාරකම් නිරීක්ෂණය කර ඒවාට තථ්ය කාලීන ප්රතිචාර දැක්වීම සිදුකරනු ලැබේ. "ෆයර්වෝල (Firewalls)" උපයෝගී කර්ගනිමින්, තම පරිඝණක ජාලය අන්තර්ජාලයට සම්බන්ධ වන අතර අන්තර් ජාලයේ සිට පැමිණෙන සියලුම දත්ත පැකට්ටු පූර්ව නිශ්චිත නීති රීති වලට අනුකූලව පෙරීමක් සිදුකරනු ලැබේ. එමෙන්ම, තම ජාලයේ සිට අන්තර්ජාලයට මුදාහරින ජාල දත්ත පැකට්ටු ද පූර්ව නිශ්චිත නීති රීති වලට අනුකූලව පෙරීමක් සිදුකරනු ලැබේ. එපමනක් නොව, කුමන සන්නිවේදන දොරටු විවෘතව තිබිය යුතු ද? කුමන ඒවා වැසිය යුතුද? යන්න පරිඝණක ජාලයේ පරිපාලක හෝ සයිබර් ආරක්ෂක විශේෂඥයින් විසින් සකසනු ලැබේ.
බොහෝ සයිබර් ප්රහාර වලදී දෙවනුව ඉලක්ක වන්නේ මෙයයි. මෙම උපකරනය අන්තර්ජාලය සහ පෞද්ගලික පරිඝණක ජාලය අතර මැද යොදා ඇති අතර සයිබර් ප්රහාර වලට ප්රථමයෙන් බාධකයක් ලෙස ක්රියා කරයි. ෆයර්වෝල් එකේ පාලනය ප්රාහාරකයාගේ අතට පත් වුවහොත් ප්රහාරකයන්ට සම්පූර්ණ ආයතනික ජාලයට පුළුල් ප්රවේශයක් ලබා දේ. එම නිසා ෆයර්වෝල් උපකරනයේ මෙහෙයුම් පද්ධතිය යාවත්කාලින විය යුතුය. එහි පරිපාලක ගිනුමට ප්රවේශය සඳහා සත්යාපනය වීමට ඉතා සංකීර්ණ මුරපදයක් (සැකසුම් සකසන්න) භාවිතා කිරීම ඉතා වැදගත් වේ.
ෆයර්වෝලයේ වැරදි සැකසුම් (Misconfigurations) ඇතිවිට හැකර්වරු විසින් ඒවා පහසුවෙන් උල්ලංඝනය කර එය බිඳහෙලයි. ඒ සඳහා හැකර්වරු විශේෂ මෘදුකාංග උපයොගීකර ගනිමින්, ආයතනයේ ජාලයේ ඇතුල්වන ඩිජිටල් දොරටු (Ports), එනම් ෆයර්වෝලයේ ඇති අඩුපාඩු සෙවීමට ස්කෑන් කරනු ලැබේ. එමනිසා අනාරක්ෂිත දොරටු වසාදැමිය යුතුය. එපමනක් නොව ෆයර්වෝල් උපකරනයේද මෙහෙයුම් පද්ධතියක් අන්තර්ගත වේ. එය බොහෝවිට, කුඩා ලිනක්ස් (Linux) ස්ථිරාංග වර්ගයට අයත් මෙහෙයුම් පද්ධතියකි. එය යාවත්කාලීන නොවූ විට, සමහර අවස්ථාවලදී මෙම මෙහෙයුම් පද්ධතියේ අඩුපාඩු (Unpatched Vulnerabilities) ඇතිවිට ඒවා තුලින් හැකර්වරු ෆයර්වෝලයේ ක්රියාකාරීත්වය බිඳදමයි. එම නිසා මෙහෙයුම් පද්ධතියේ ඇති ඩිජිටල් සිදුරු, ඩිජිටල් පැච් මෘදුකාංග (patch) ස්ථාපනය කිරීම තුලින් ඒවා වසාදැමිය යුතුය. එනම්, යාවත්කාලීන කල යුතුය.
ෆයර්වෝලයට එල්ල විය හැකි තවත් සයිබර් ප්රහාරයක් වන්නේ සේවා ප්රතික්ෂේප (Denial of Service / DoS / DDoS ) කිරීමේ ප්රාහාරයයි. මෙම ප්රාහාරයේදී සයිබර් අපරාධ කරුවන් ෆයර්වෝලයට අධික ලෙස දත්ත පැකට්ටු එවන අතර එහි ධාරිතාව ඉක්මවා ගිය විට එහි ක්රියාපටිපාටිය බිඳවැටෙන අතර ඉන් පසුව එය තුලින් ආයතනයේ ජාලයට ඇතුළු වේ.
ෆයර්වෝලයට එල්ල විය හැකි තවත් සයිබර් ප්රහාරයක් වන්නේ, අක්තපත්ර අනුමාන කිරීමේ ප්රාහාරයයි (Brute force attack). ක්රමලේඛන භාෂාවකින් ලියනලද ස්ක්රිප්ට් මගින් ෆයර්වෝලයේ අක්තපත්ර අනුමාන කර දහස් ගණනක් පරිශීලක නාම සහ මුරපද සංයෝජන යොදා එහි පරිපාලක ගිණුමට ප්රවේශ වීමට, ස්වයංක්රීයව පිවිසුම් උත්සාහ කර අවසානයේ ඇතුලු වී පරිඝණක ජාලය හැකර්වරු අතට පත් කර ගනී. එම නිසා ඉතා දිග සංකීර්ණ මුරපද භාවිතා කිරීම යෝග්යය වන අතර සරල උපක්රමයක් වන සතියකට වරක් මුරපද වෙනස්කිරීම තුලින් එය තවත් සංකීර්ණ කල හැකිය.
ඊට අමතරව, පරිඝණක ජාලය හරහා දත්ත නැතිවීම වැළැක්වීමේ (Data loss prevention / DLP) උපාය මාර්ග සහ ප්රතිපත්ති (Policies) භාවිතා කළහැකිය. උදාහරනයක් ලෙස නවීන සයිබර් ආරක්ෂක මෙවලම් වන කෘතිම බුද්ධිය (AI) සහ යන්ත්ර ඉගෙනීමේ තාක්ෂණය (ML) භාවිතා කර තනා ඇති මෙම මෙවලම් මගින් දත්ත කාන්දුවීමක් හෝ දත්ත සොරාගැනීමක් සංඥා කළ හැකි මෙන්ම අසාමාන්ය දත්ත ප්රවාහයන් හඳුනා ගැනීමට හැකිවන අතර ජාලය තුල ගමන්කරන දත්ත පමනක් නොව ජාලය තුල භාවිතයේ (නව දත්ත ඇතුලුවීම, වෙනස් කිරීම හෝ විනාශකිරීම) සහ ගබඩාකර විවේකයේ ඇති දත්ත පිළිබඳව නිරීක්ෂණ දෘශ්යතාවය ලබා දෙයි.
එපමනක් නොව සයිබර් ආරක්ෂාව තවත් වැඩි දියුණු කිරීම සඳහා, ආයතනයක පරිඝණක ජාලය ඛණ්ඩනය (Network segmentation) කිරීමට ලක්කරනු ලැබේ. එනම්, අභ්යන්තර පරිශීලක කලාප, පරිපාලක කලාප හෝ ආගන්තුකකලාප ලෙස ප්රවේශයන් බෙදීම බහුලව භාවිතා වන අතරම එමගින් ජාල එකිනෙකට වෙන් වෙන්ව පවත්වා ගත හැකිය.
අතථ්ය පෞද්ගලික ජාල (Virtual private networks/ VPN) භාවිතය මගින් තම ජාලයට බාහිරින් සිටින සේවකයින් දුරස්ථව සිට අන්තර්ජාලය ඔස්සේ ගොඩනගන ලද අතථ්ය පෞද්ගලික ජාලය (VPN) ඔස්සේ තම පරිඝණක ජාලයට සම්භන්ද කරගැනීම වඩාත් ආරක්ෂිත වේ. එලෙස ආරක්ෂා වන්නේ දුරස්ථව සිටින තම ආයතනයේ කාර්ය මණ්ඩල සාමාජිකයා සහ තම ආයතනයේ ජාලය (Local network) සමග ඩිජිටල් උමගක් (tunnel) නිර්මාණය වන අතර එය හරහා ගමන්කරන දත්ත සංකේතනයට ( encryption ) ලක් වන බැවින් සන්නිවේදනයේ ආරක්ෂාව තහවුරු වේ.
Layer 04 – අන්ත ලක්ෂ්යන් ආරක්ෂාව (Endpoint Security)
අන්ත ලක්ෂ්යන් ආරක්ෂාව (Endpoint Security) යනු ආයතනයේ ජාලයට සම්බන්ධ වන තනි උපාංග වන සමාගමේ වැඩ කටයුතු සඳහා සේවකයින් විසින් භාවිතා කරන ලැප්ටොප් පරිඝණක, ටැබ්ලට් පරිඝණක සහ ඩෙස්ක්ටොප් පරිඝණක, සේවාදායක පරිඝණක, ජංගම දුරකථන පරිඝණක සුරක්ෂිත විය යුතුය. එසේ නොමැති නම් ආයතනයේ සම්පූර්ණ ඩිජිටල් යටිතල පහසුකම් අවදානමට ලක් වනු ඇත. සෑම පරිගණක උපාංගයක්ම අවදානම් අධික, ආයතනයේ ජාලයට පිවිසුම් ලක්ෂ්යයකි. එම නිසා ඒවා සයිබර් ප්රහාරවලින් ආරක්ෂා කිරීමේ උපාය මාර්ගය අන්ත ලක්ෂ්යන් ආරක්ෂාව ලෙස හැදින් වේ.
එනම්, ආයතනික ජාලයකට (Local network) හෝ සංවිධානයක වලාකුළු පරිගණක කරණය (Cloud computing) කල සේවාවන්ට සම්බන්ධ වන ඕනෑම අන්ත ලක්ෂ්යයක් (පරිශීලක උපකරණයක්), ආයතනයට ආරක්ෂක අවදානමක් ඇති කරයි. ඒවා හරහා ද්වේෂසහගත ක්රියාකරුවෙකුට (හැකර්වරුන්ට) ජාලයට ඇතුළු වීමට ඉඩ දිය හැකිය. එම නිසා ජාලයට සම්භන්ද වන පරිඝණක වල ඇති ආරක්ශාව ඉතා වැදගත්ය.
උදාහරණයක් ලෙස, යම් ආයතනයක ඉතාමත් සුරක්ෂිත පරිඝණක ජාලයක් ඇතැයි සිතන්න. එම අභ්යයන්තර ජාලයට, බාහිරින් සේවකයෙක් විසින් ගෙන එන ලද පරිඝණකයක් කුමන හෝ ආකාරයකින් සම්භන්ද කර එය භාවිතා කරන විට එය යම් කිසි ආකාරයකින් අනීෂ්ඨ මෘදුකාංගයක් ස්ථාපිත වූයේ නම් මුලු ජාලයම හැකර්වරු අතට පත් වේ. එම පරිඝණකයේ පරිශීලකයා යම් අනීෂ්ඨ වෙබ් අඩවියක් හෝ ඊමේල් පණිවිඩයක් විවෘත කලවිට, වැරදි ක්ලික් කිරීමකින් අනීෂ්ඨ මෘදුකාංග ස්තාපනය වේ.
සෑම සංවිධානයකටම තම සංවිධානය තුල සහ දුරස්ථ අන්ත ලක්ෂ්ය (Endpoint) හෙවත් සේවකයින්ගේ පරිඝණක මගින් ඇතිවන අවදානම් මැඩපැවැත්වීමට විශේෂ උපාය මාර්ග තිබිය යුතුය. තම ජාලයට සම්බන්ධිත සෑම උපාංගයක්ම සයිබර් ප්රහාරකයන් සඳහා ඇතුළුවීමට (ප්රවේශ ව්විමට) පහසු දොරටු වේ. දිනෙන් දින දුරස්ථව සිට තම රාජකාරිය කිරීමට බොහෝ රටවල දිනෙන් දින වැඩි වන අතර පරිඝණක (අන්ත ලක්ෂ්යන්) වල ආරක්ෂාව අභියෝගාත්මක ලෙස වඩාත් සංකීර්ණ වී ඇත. සමාජ ඉංජිනේරු ප්රහාර (උදා: තතුබෑම් හෝ ClickFix ප්රහාර) ඉහළ යමින් පවතින අතර අන්ත ලක්ෂ්යයන් වන මෙම පරිඝණක වලට ප්රධාන අවදානම වන එය සේවකයින් නොදැනුවත්වම ඒවාට අවනත වී, සයිබර් ප්රහාරයක මූලික අවදිය ආරම්භ කරයි. පසුව සැඟවුනු අනීෂ්ඨ මෘදුකාංග මගින් දත්ත රැස්කරමින් සේවාදායක පරිඝණක ඉලක්ක කරයි.
සංවිධාන හෝ ආයතන වල අන්ත ලක්ෂ්යවල (Endpoints) සයිබර් තර්ජන හඳුනා ගැනීමට, විශ්ලේෂණය කිරීමට, අවහිර කිරීමට සහ පාලනය කිරීමට මෙවලම් මෘදුකාංග යෙදවිය යුතුය. අවම වශයෙන් සක්රීය ප්රති-වයිරස මෘදුකාංගයක් අනිවාරයෙන්ම ස්ථාපනය කල යුතුය. නවීන ආරක්ෂක විසඳුම් තුල අන්ත ලක්ෂ්ය ආරක්ෂණ වේදිකාවන් (EPP / Endpoint Protection Platform ) බහු සයිබර් ආරක්ෂක ස්ථර වලින් සම්න්විත වේ. ඒවාට බොහෝ විට ඊළඟ අති නවීන පරපුරේ ප්රති-වයිරස (NGAV / Next-Generation Antivirus), ෆයර්වෝල් සහ අන්ත ලක්ෂ්ය හඳුනාගැනීමේ සහ ප්රතිචාර (EDR / Endpoint Detection and Response) දැක්වීමේ පද්ධති ඇතුළත් වේ.
මලමු පෙළේ සයිබර් ආරක්ෂණ වෘත්තිකයෙකු (Blue team) විසින් ආයතනයේ සයිබර් ආරක්ශාව සඳහා වූ සියලු ස්ථර පරීක්ෂා කිරීම තුළින් දුර්වලතා හඳුනාගෙන එයට නිසි සයිබර් ආරක්ෂක පිලියම් යෙදීම වඩාත් යෝග්යය වේ. එපමනක් නොව තම ආයතනයේ සයිබර් ආරක්ෂණ වෘත්තිකයන් නවීන සයිබර් ආරක්ෂක පුහුණුවක් සඳහා යොමුකිරීම ඉතා වැදගත්ය.
කෙසේවෙතත් ආයතනයක "අන්ත ලකෂ්යයන්" වල සයිබර් ආරක්ෂාව සඳහා අවම වශයෙන් එම පරිඝණක වල ස්ථාපනය කර ඇති මෙහෙයුම් පද්ධතියේ සහ මෘදුකාංග යාවත්කාලීන කල යුතුය. ඩිජිටල් සිදුරු (දුර්වලතා) වැසීමට ඩිජිටල් පැච් ස්ථාපනය කල යුතුය. එමෙන්ම අවම වශයෙන් ප්රති-වෛරස මෘදුකාංග, සියලුම පරිඝණක වල ස්ථාපනය කල යුතු අතර පරිපාලක ගිණුමක් ආධාරයෙන් ඒවා සියල්ල මෙහෙයවිය යුතුය. එනම් ආයතනයේ පරිඝණක පරිපාලකයා විසින් එක වෙබ් අතුරු මුහුණතක් (Web interface / web UI) මගින් සියලුම පරිගනක වල, වයිරස් ස්කෑන් කිරීම, අනීෂ්ඨ මෘදුකාංග සෙවීම, සොයාගත් තර්ජන වලට පිලියම් යෙදීම සිදුකල හැකිය. එවා ස්වයංක්රීයව සිදුවන නමුත් සමහර අවස්ථාවල පරිඝණක පරිපාලකයා විසින් තීරන ගෙන සිදුකල යුතුය. උදාහරණයක් ලෙස ඒ සඳහා අවම වශයෙන් "කැස්පෙර්ස්කි ප්රේමියම්" (Kaspersky Premium Security) ප්රති-වෛරස මෘදුකාංගක් භාවිතා කල හැකිය. නමුත් වඩාත් යෝග්යය වන්නේ Kaspersky EDR වන Kaspersky Next EDR Foundations හෝ EDR Optimum හෝ EDR Expert එකක් භාවිතා කිරීමයි.
Layer 05 – යෙදුම් ආරක්ෂාව (Application security)
මෙම සයිබර් ආරක්ෂණ ස්ථරයෙන් ආයතනය තුල ක්රියාත්මක වන මෘදුකාංග තුල ඇති දුර්වලතා එනම්, ක්රමලේඛිත කේත (Programmed code) වල දුර්වලතා හේතුවෙන් ඇතිවන අවදානම්, API වල දුර්වලතා නිසා ඇතිවන අවදානම්, මෘදුකාංගය තුල ව්යාපාර තර්ක (Business logic) පිලිවෙල ක්රියාත්මක වීමේදී ඇතිවන දුර්වලතා හේතුවෙන් ඇතිවන අවදානම්, උදාහරනයක් ලෙස විද්යුත් වාණිජ්ය වෙබ් අඩවියක ක්රමලේඛිත කේතයේ ඇති දුර්වලතාවයක් හේතුවෙන්, හැකර්වරු නොයෙක් ක්රම උපයෝගීකර ගනිමින් වෙබ් අඩවිය බිද හෙලා ආයතනයට පාඩු සිදුකරයි. එමනිසා නොයෙකුත් අවදානම් වලින් තම ආයතනයේ මෘදුකාංග සහ සේවාවන් ආරක්ෂාකිරීම මෙම ස්ථරයේදී සිදු කරනු ලැබේ. මෘදුකාංග සහ සේවාවන් ආරක්ෂාකිරීම තුලින් එය ක්රියාත්මක වන ස්ථානය කුමක් වුවත් තම ආයතනයේ දත්තවල රහස්යභාවය (confidentiality), ක්රියාකාරීත්වයේ දත්තවල අඛණ්ඩතාවය (integrity) සහ පරිශීලකයින් හට, දත්ත සහ සේවා සැමවිටම ලබා ගත හැකි බව (availability) එය සහතික කරයි.
මෙම ආයතනය මෘදුකාංග නිර්මාණය කරන්නෙක් නම් සම්පූරණ මෘදුකාංග තැනීමේ මුලු ජීවන චක්රයම (Software Development Life Cycle / SDLC) ආරක්ශා කල යුතුය. යෙදුම් (Application) සහ මෘදුකාංග (Software) වඩාත්ම ඉලක්කගත ප්රහාර වලට ලක්වන අතර කල්තියාම ඒවා බිඳහෙළීමට (Penetration testing) පරීක්ෂා කිරීම සහ ආරක්ෂිත කේතන පිළිවෙත් (Secure coding practices) අනුගමනය කිරීම තුළින් ඒවායේ ආරක්ෂාව ශක්තිමත් කල හැකිය.
Layer 06 – දත්ත ආරක්ෂාව (Data Security)
දත්ත ආරක්ෂාව යනු ඩිජිටල් තොරතුරු එහි ජීවන චක්රය තුල, එනම් දත්ත විවිධ ප්රභවයන්ගෙන් රැස් කිරීම, දත්ත නිර්මාණය කිරීම හෝ ලබා ගැනීම; දත්ත ආරක්ෂිතව ගබඩා කිරීම; දත්ත සැකසීම; දත්ත විශ්ලේෂණය; දත්ත සංරක්ෂණය කිරීම; අවසානයේ දත්ත විනාශ කිරීම; දක්වා වූ ජීවන චක්රය තුල, එම දත්ත වලට අනවසර ප්රවේශය, දත්ත දූෂණය කිරීම හෝ සොරකම් කිරීම් වලින් ආරක්ෂා කිරීමේ පිළිවෙතයි.බොහෝ ප්රහාරවල අවසාන ඉලක්කය වන්නේ ආයතනයේ වටිනා දත්ත පැහැර ගැනීමයි. එමනිසා, ශක්තිමත් සයිබර් ආරක්ශක ක්රියාවලි තුලින් මෙම ස්ථරයේ ආරක්ෂාව තහවුරු කල යුතුය. මෙම සයිබර් ආරක්ෂක ස්ථරයේ ප්රධාන වශයෙන් අවස්ථා තුනක පවතින දත්ත ආරක්ෂා කිරීම කල යුතු අතර ගබඩාකර ඇති දත්ත (Data at Rest) වල ආරක්ෂාව, පද්ධති විසින් හෝ පරිශීලකයා විසින් භාවිතා කරන දත්ත (Data in Use) වල ආරක්ශාව සහ පරිඝණක ජාලය තුල ගමනාගමනය වෙමින් පවතින දත්ත (Data in Motion) වල ආරක්ෂාව ඇතුලත් වේ. සංවේදී දත්ත ආරක්ෂා කිරීම සඳහා නිර්මාණය කර ඇති මෙම සයිබර් ආරක්ෂණ උපාය මාර්ගය මගින් දත්ත පැහැරගැනීම් වලින් ආරක්ෂා වනවා පමනක් නොව පරිගණක දෘඩාංග දැවීයාම හේතුවෙන් ඇතිවන දත්ත නැතිවීම් වලින් පවා දත්ත ආරක්ෂා කරගැනීමට මාර්ග සකසා ඇත.

මෙම මට්ටමේදී, ඩිජිටල් දත්ත ආරක්ෂිතව තබා ගැනීම සඳහා ගොනු සහ දත්ත තැටි සංකේතනය (Encryption) කිරීම, සියලුම තීරණාත්මක ඉතා වැදගත් දත්ත සහ සේවාදායක පරිගණකවල ක්රියාත්මක වන ක්රියා පටිපාටි සැකසුම් නිතර උපස්ථ කිරීම (Backup / කොපියක් වෙනත් තැනක පවත්වාගෙන යාම), දත්ත මෙහෙයවීම සඳහා ද්වි-සාධක සත්යාපනය (Two-Factor Authentication / 2FA) භාවිතා කිරීම තුලින් දත්ත වෙත අවසර ලත් ප්රවේශය, ආයතනයේ සයිබර් අවකාශයට පිවිසීමට සේවක මණ්ඩලයේ අයිතිවාසිකම් කළමනාකරණය කිරීම, තවදුරටත් භාවිතයේ නොමැති හෝ වෙනත් සේවකයෙකුට ලබා දුන් උපාංගවලින් දත්ත මකා දැමීම සහතික කිරීම නීතියක් ලෙස පවත්වාගෙන යාම, ආයතනයේ සංවේදී දත්ත ගබඩාකර ඇති විට සහ අන්තර්ජාලය ඔස්සේ දත්ත ප්රවාහනයේදී, එම දත්ත වර්ගීකරණය කර සංකේතනය (encrypt) කිරීම සහ අනවසර ප්රවේශය නිරීක්ෂණය කිරීම ඇතුළත් වේ. එමෙන්ම, දත්ත දර්ශනය කරන අවස්ථා වලදී "දත්ත ආවරණය කිරීම (Data masking)" හෙවත් එවා සම්පූර්ණයෙන්ම නොපෙන්වීම. එපමනක් නොව, දත්ත නැතිවීම වැළැක්වීමේ (DLP) මෙවලම් භාවිතා කිරීම තුලින් වඩාත් වෘත්තීය වශයෙන් දත්ත ආරක්ශාව තහවුරුකල හැකිය. මෙම DLP විසඳුමක් මඟින් දත්ත පැකට්, ජාලයක් හරහා ගමන් කරන විට ඒවා විශ්ලේෂණය කර, ක්රෙඩිට් කාඩ් අංක, සෞඛ්ය සේවා දත්ත, පාරිභෝගික වාර්තා සහ බුද්ධිමය දේපළ වැනි රහසිගත තොරතුරු කාන්දුවීම හඳුනා ගනී.
Layer 07 භෞතික ස්ථරය (Physical Security)
මෙය වඩාත් වැදගත්ම ස්ථරය මෙන්ම නොයෙකුත් ක්රම උපයෝගී කරගනිමින් භෞතිකව ආරක්ෂා කිරීම මෙම ස්ථරයේ අරමුණයි. එනම්, ආයතනයේ පරීමිතිය, ආයතනයේ සියලු පරිඝණක, පරිඝණක ජාල උපකරණ සහ අනෙකුත් ඩිජිටල් උපකරණ භෞතිකව ආරක්ශා කිරීම මෙම සයිබර් ආරක්ෂක ස්ථරයේ කාර්යභාරයයි. ඒ සඳහා නියමිත පුද්ගලයින්ට පමණක් ප්රවේශය සීමා කර ඔවුන්ගේ ජෛවමිතික දත්ත (Biometric access control) මත පදනම්ව, දත්ත සමුදායන්, ගොනු සහ දත්ත ගබඩා, සේවා දායක පරිඝණක ඇති විශේශ පරිශ්රය තුලට ප්රවේශය පාලනය කරනු ලැබේ.
එපමනක් නොව CCTV නිරීක්ෂණ පද්ධති (Surveillance systems) හා වෙනත් ආරක්ෂක උපකරන යොදන ලද පද්ධති මගින් එම පරිශ්රය තුල සිදුවන සියල්ල පටිගත කිරීමට සහ ලොග් (Access Logs) කරනයට භාජනය කරනු ලැබේ. ආයතනය තුළ සයිබර් අපරාධකරුවන් සිටීමත් ඔවුන් හට මෙම ආරක්ෂිත පරිශ්රයට භෞතිකව ප්රවේශය (physical access) ලැබුන හොත් ඩිජිටල් සයිබර් ආරක්ෂාවන් පලක් නැත.
උදාහරනයක් ලෙස ඉතාමත්ම ආරක්ෂිත ආයතනයක, මහල් ගොඩනැගිල්ලක ඇති මෙම ආයතනයේ ආරක්ෂක පද්දති වලට එරෙහිව ක්රියාකරමින්, මෙම ආරක්ෂක ස්තරය (භෞතික ස්ථරය) බිඳහෙලමින්, කේබලයක් ආධාරයෙන් බැස පෙන් ඩ්රයිව් එකක් ආධාරයෙන් දත්ත පැහැරගන්නා අයුරු සිනමාවේ "මිෂන්: ඉම්පොසිබල් (Mission: Impossible PART I)" චිත්රපටයේ දැක ගත හැකිය.
ආයතනයක ශක්තිමත් සයිබර් ආරක්ෂාව පීළිබදව සලකා බැලූවිට පෙනී යන්නේ, සයිබර් ආරක්ෂාව උල්ලංඝනය වන වැඩිම ප්රථම අදියර වන්නේ, මානව සාධකයයි. දෙවනුව අවදානම වැඩිම ස්ථරය වන්නේ "අන්ත ලක්ෂ්යන් ආරක්ෂාව" හෙවත් ආයතනයේ පරිඝණකයි. තෙවනුව උල්ලංඝනය වන ස්ථරය වන්නේ "යෙදුම් ආරක්ෂාවයි".
ඊළඟට උල්ලංඝනය වන ස්ථරය වන්නේ "පරිමිතිය ආරක්ෂාව" සහ "පරිඝණක ජාලය" ආරක්ෂා කිරීමේ ස්ථරයි. එමෙන්ම, මීළඟට උල්ලංඝනය වන ස්ථරය දත්ත ආරක්ෂාව සඳහා යොදා ඇති ස්ථරයයි. හැකර්වරයාට එම ස්ථරයට ප්රවේශය ලැබෙන්නේ අවසාන අදියරේදීය. එමනිසා, වඩාත් ආරක්ෂිතව තබාගත යුතු "ඩිජිටල් වත්කම් (digital assets)" මෙම ස්ථරයේ සඟවනු ලැබේ.
"භෞතික ස්ථරය" බිද හෙලීමට නම් හැකර්වරයා ආයතනය තුලට පැමිණිය යුතුය. එසේ නොමැතිනම්, අනිශ්ට මෘදුකාංග සහිත "ෆ්ලෑශ් ඩ්රයිව් (flash drive)" එකක් ආයතනයේ සේවකයෙකු ආධාරයෙන් ආයතනයේ පරිඝණක ජාලයේ කුමන හෝ පරිඝනකයකට සම්භන්ද කල යුතුය. යම් අයුරින් මෙම ස්ථරය උල්ලංඝනයවීමක් සිදුවුවහොත් අනෙකුත් ආරක්ෂක ස්ථර වලින් පලක් නොමැත. "අභ්යන්තර තර්ජන (insider threat)" වඩාත් අවදානම් වන්නේ ඒ නිසයි.
ඊළඟ නව පරපුරේ සයිබර් ආරක්ෂණය (NEXT-GEN Cybersecurity - CLOUD SECURITY).
වලාකුළුගත පරිඝණකීකරනය (Cloud computing) උපයෝගී කරගනිමින් මෘදුකාංග සේවාවක් (Software as a Service / SaaS) ලෙස (උදාහරණ: ප්රති-වෛරස මෘදුකාංග, ෆයර්වෝල්, IDS/IPS ආදිය...), යටිතල පහසුකම් සේවාවක් ලෙස (Infrastructure as a Service / IaaS), සයිබර් ආරක්ෂක ප්රතිපත්ති (Cybersecurity Policies as a Service / CPaaS) සේවාවක් ලෙස පහසුවෙන් ලබාගත හැකිය. එපමනක් නොව සම්පූර්ණ සයිබර් ආරක්ශාව සේවාවක් (Cybersecurity-as-a-Service / CSaaS) ලෙස පවා වලාකුළුගත පරිඝණකීකරනය උපයෝගී කරගනිමින් තනා ඇත. එම සේවාවන් උපයෝගීකර ගනිමින් ශක්තිමත් සයිබර් ආරක්ෂාවක් ලබාගත හැකිය. මෙහිදී සයිබර් ආරක්ෂණ විශේෂඥයින් විසින් කලින් සැකසුම් සකසා ඇති ආරක්ෂක ප්රතිපත්ති යොදාගත හැකි අතරම තම ආයතනයේ සයිබර් ආරක්ෂණ විශේෂඥයින් විසින් ද ආරක්ෂක ප්රතිපත්ති සැකසුම් සකසා ගත හැකිය. එම ආරක්ෂක සැකසුම් ගොනුවක් ලෙස පවතින නිසා උපස්ථ කොපියක් ලෙස ආරක්ෂිත යටිතල පහසුකම තබාගත හැකිය. එමෙන්ම, යම් විදියකින් සැකසුම් අවිදිමත් වුවහොත් ඒවා නැවත යථාතත්වයට ක්ෂනිකව පත්කල හැකිය. වලාකුළුගත පරිඝණකීකරනය කල සයිබර් ආරක්ෂක යටිතල පහසුකම නිසා, සයිබර් ආරක්ශක ප්රතිපත්ති වෙනස් නොකර ආයතනය වෙනත් තැනකට හෝ වෙනත් රටකට පහසුවෙන් ගෙන යා හැකිය.
වලාකුළුගත පරිඝණකීකරනය තාක්ෂණයේ "වලාකුළු" යන වචනය භාවිතා කරන්නේ පැරණි පරිඝණක ජාල සටහන් වල දැවැන්ත අන්තර්ජාලයේ සංකීර්ණ යටිතල පහසුකම් නියෝජනය කිරීමට වලාකුළක සංකේතය භාවිතා කරන ලදි. එමනිසා අන්තර්ජාලය සංකේතවත් කිරීම සඳහා වලාකුළක සංකේතය භාවිතා කරයි. වලාකුළුගත පරිඝණකීකරනය තාක්ෂණයේ සංකීර්ණ යටිතල පහසුකම් ද අන්තර්ජාලයේ පවතින අතර එහි ප්රධාන සේවාව වන්නේ අවශ්යය තරම් පරිඝණක බලය හෙවත් ගණනය කිරීමේ බලය අන්තර්ජාල ඔස්සේ ලබාදීමයි.
උදාහරණයක් ලෙස ඔබගේ ආයතනයට අවම වශයෙන් සේවාදායක පරිඝණකයක්, දත්ත ගබඩාවක් සහ දත්ත සමුදායක් අවශ්යය යැයි සිතන්න. එම පරිගනක තුන, වලාකුළුගත පරිඝණකීකරනය සපයන ආයතනයක් මගින් ක්ෂණිකව අන්තර්ජාලයේ නිර්මාණය කල හැකි අතර මිනිත්තු කිහිපයකින් ඒවා සක්රීයව ක්රියාකිරීමට පටන් ගනී. යම් විදියකින් ඔබට පරිඝණක වල ගණනය කිරීමේ බලය මදි වුවහොත් ක්ෂණිකව එහි වින්යාසය, ප්රොසෙසර් හෝ හරය (සක්රීය න්යෂ්ටි / core cpu) ගනන සහ රැම් (RAM) එක වැඩි කල හැකිය. එපමනක් නොව, පරිඝණක වල ගණනය කිරීමේ බලය වැඩිපුර අවශ්යය වෙලාවට ස්වයංක්රීයව එහි වින්යාසය වෙනස්වී අවශ්යය කාර්ය නියමිත අයුරින් සිදුකරයි. එමගින් ගෙන එන නම්යශීලී බව සහ කාලය, ශ්රමය සහ පිරිවැය ඵලදායී වන නිසා බොහෝ ආයතන වලාකුළුගත පරිඝණකීකරනය තාක්ෂණයේ මෙවලම් ප්රයෝජනයට ගනී.
උදාහරණ ලෙස, AWS Security, Azure Security, Cloud access management, Google Cloud Security දැක්විය හැකිය.
කෘත්රිම බුද්ධිය (AI) අඩංගු කල සයිබර් ආරක්ෂණය.
කෘත්රිම බුද්ධිය (AI) විසින් ස්වයංක්රීයව දැවැන්ත දත්ත කට්ටල තත්ය කාලීනව විශ්ලේෂණය කිරීමෙන්, ක්ෂණිකව තර්ජන හඳුනාගැනීම සහ ප්රතික්රියාශීලී අවදානම් කළමනාකරණය කිරීමෙන් සක්රීය සයිබර් ආරක්ෂක පලිහක් ලෙස ක්රියා කරයි. AI සයිබර් ආරක්ෂණ මෙවලම් මගින් පරිඝණක ජාල, අන්ත ලක්ෂ්යයන් (පරිඝණක) සහ යෙදුම් හරහා ආයතනයේ ඩිජිටල් අවකාශයට ඇතිවන තර්ජන හඳුනා ගැනීමට, වැළැක්වීමට සහ ප්රතිචාර දැක්වීම සඳහා, පරිඝණක යන්ත්ර විසින්ම ඉගෙනීම සහ ස්වයංක්රීයකරණය භාවිතා කරයි. කෘත්රිම බුද්ධිය අඩංගු කර ඇති මෙවලම් මගින් ක්ෂණිකව අවදානමට ලක් වූ අන්ත ලක්ෂ්යයන් (පරිඝණක) හුදකලා කරන අතර සැක සහිත IP ලිපින අවහිර කිරීමට සහ මෘදුකාංග වල දුර්වල ස්ථාන ඇත්නම් ඒවාට නිශ්චිත පිලියම් තිබේනම් එම පැච් ස්තාපනය කිරීමට හැකි අතර, එමඟින් අවදානමේ කවුළුව විශාල ලෙස අඩු කරයි.

ඊට අමතරව, පරිඝණක ජාලය හරහා දත්ත නැතිවීම වැළැක්වීමේ (Data loss prevention / DLP) උපාය මාර්ග සහ ප්රතිපත්ති (Policies) භාවිතා කරයි. උදාහරනයක් ලෙස කෘතිම බුද්ධියේ (AI) නවීන සයිබර් ආරක්ෂක ස්නායුක ජාල (Neural networks), ගැඹුරු ඉගෙනීම (Deep learning) සහ යන්ත්ර ඉගෙනීමේ තාක්ෂණය (ML) භාවිතා කර තනා ඇති මෙම DLP මෙවලම් මගින් දත්ත කාන්දුවීමක් හෝ දත්ත සොරාගැනීමක් සංඥා කළ හැකි මෙන්ම අසාමාන්ය දත්ත ප්රවාහයන් හඳුනා ගැනීමට හැකිවන අතර ජාලය තුල ගමන්කරන දත්ත පමනක් නොව ජාලය තුල භාවිතයේ (නව දත්ත ඇතුලුවීම, වෙනස් කිරීම හෝ විනාශකිරීම) සහ ගබඩාකර විවේකයේ ඇති දත්ත පිළිබඳව නිරීක්ෂණ දෘශ්යතාවයක් ලබා දෙයි. කෘත්රිම බුද්ධිය අඩංගු කර ඇති මෙම මෙවලම් මගින් සයිබර් ප්රහාර වලට එරෙහිව ක්රියා කල හැකි නමුත් ඒවා භාවිතයෙන් පමනක් 100% ආරක්ෂාවක් ලබාගත නොහැකි අතර කෘත්රිම බුද්ධිය මගින් වඩාත් කාර්යක්ෂමව තර්ජන හඳුනා ගැනීමට, වැළැක්වීමට සහ ප්රතිචාර දැක්වීම සඳහා ඉතා යෝග්යය වේ.