මහා භාණ්ඩාගාරය විදෙස් ණය වාරිකයක් ලෙස ගෙවූ ඩොලර් මිලියන 2.5 ගියේ හැකර්වරු අතටද?
මෙරට මහා භාණ්ඩාගාරය විදෙස් ණය වාරිකයක් ලෙස ගෙවූ අමෙරිකානු ඩොලර් මිලියන 2.5ක මුදලක් පරිගණක හැකර්වරු අතට පත්වීමේ සිද්ධිය පිළිබඳ රටතුළ දැඩි ආන්දෝලනයක් මතු වී ඇත. එම මුදල වංචනිකයන් අත්පත්කරගෙන ඇත්තේ විද්යුත් තැපැල් පණිවිඩයක් මගින් විශ්වාසවන්ත පාර්ශ්වයක් ලෙස පෙනී සිට ව්යාජ තොරතුරු ඉදිරිපත් කරමින් බව ශ්රී ලංකා පරිගණක හදිසි ප්රතිචාර සංසදය පවසා ඇත.
එම සිද්ධිය පිළිබඳව ඇති තොරතුරු ගවේෂණය කිරීම මගින් සිදුවී ඇති සිද්ධිය ගෙන මදක් විස්තරාත්මකව සලකා බැලූ විට පෙනී යන්නේ එය හැකර් වරුන් විසින් එම මුදල් අත්පත්කර ගැනීමක් නොවන බවයි. හැකර් වරුන් විසින් එම මුදල් අත්පත්කරගෙන ඇත්නම්, නැවත එම මුදල් ලබාගැනීම සිහිනයක් පමණි.
එම මුදල් වංචනික තෙවන පාර්ශ්වයක් විසින් සරල තැපැල් පණිවිඩයක් මගින් මුදල් පැහැරගැනීමකි. එය විද්යුත් තැපැල් "ස්පියර් ෆිෂින්ග් ඇටෑක්" ක්රමය හෙවත් ඉලක්ක ගත විද්යුත් තැපැල් ලිපිනයකට ව්යාජ තොරතුරු සහිත පණිවිඩයක් එවා මුදල් ගෙවන්නා නොමග යවා පණිවිඩය නීත්යානුකූල සහ විශ්වාසදායක බව සහතික කර, වංචනික පාර්ශ්වයට අවශ්යය පරිදි වෙනත් ගිණුමකට, විදෙස් ණය වාරිකයේ මුදල බැර කරගෙන ඇත.

අන්තර් ජාලය හරහා සිදුවන සියලු අපරාද, සයිබර් ප්රහාර (හැකර්වරු ) නොවන අතර බොහොමයක් සයිබර් අපරාද සිදුකරනු ලබන්නේ පරිඝණක පරිශීලක මට්ටමේ දැනුමක් ඇති, අන්තර්ජාලය හා සමාජමාධ්යය පමනක් හැසිරවීමට දැනුමක් ඇති, වංචනික මානසිකත්වයෙන් යුත් "ගවයින්" විසිනි. ඔවුන් නොයේක් ක්රම උපයෝගී කරගනිමින් (සමාජ ඉන්ජිනේරු) මානසික පීඩන ඇති කිරීම, මුදල් වංචා, දත්ත පැහැරගැනීම් සිදු කරයි. කෘතිම බුද්ධිය (AI) තාක්ෂණය වර්ධනය වීමත් සමග මෙම සයිබර් ප්රහාර තවත් අවදානම් මට්ටමකට ගෙන එන අතර ඊට විරුද්ධව ආරක්ෂක පද්ධතිද වේගයෙන් දියුනුවෙමින් පවතී.
හැකර්වරු විසින් දියත් කරන සයිබර් ප්රහාර ශ්රීලංකාවේ දුර්ලභ වන්නේ, රටේ සයිබර් ආරක්ෂාව "> සයිබර් ආරක්ෂාව ශක්තිමත් නිසා නොවේ. ඔවුන් වැඩිපුර ආකර්ෂණය වන්නේ ලාස්වේගාස් වැනි විශාල මුදල් ප්රමාණ රැස්වෙන ස්ථාන වෙතටය. අපේ රට වෙත අවධානය යොමු කළද ඔවුන්ට ලබාගත හැකි ප්රතිලාභ අනෙක් රටවලට සාපේක්ෂව නොගිනිය හැකි සුළු ප්රමානයක් නිසා, එය කාලය හා මුදල් නහස්ති කිරීමකි. එපමනක් නොව, විදේශ රාජ්යයක් අපට සයිබර් ප්රහාර එල්ලකිරීමට තීරනය කලහොත් එය වලක්වාලීම ඉතාමත් අසීරු කටයුත්තකි. එපමණක් නොව, සයිබර් අපරාධ සිදුකරන මෙරට සිටින විදේශිකයන්, ලංකාවට තර්ජනයක් නොවන නමුත් ලංකාවේ සංචාරක කර්මාන්තයට බාධාවක් විය හැකිය.
මෙම මුදල් වංචාවේ විද්යුත් තැපැල් පණිවිඩය එවන ලද, වංචනික විද්යුත් තැපැල් ලිපිනයේ "ඩොමේනය" exportfinance.av.com ජන මාධ්ය වල පල විය. එය සත්යක් නම්, පහත සඳහන් අන්දමට විස්තර කල හැකිය.
විද්යුත් තැපැල් ලිපිනය්යේ ඇට් "@" මාර්ක් එකෙන් පසුව ඇති කොටස විද්යුත් තැපැල් ලිපිනයක ආකෘතියේ ඩොමේනය කොටස ලෙස හැදින් වේ. ඇට් "@" මාර්ක් එකට පෙර කොටස මගින් එම ඩොමේනය යටතේ ඇති විද්යුත් තැපැල් පරිශීලකයන් හෝ කණ්ඩායම හදුනා ගැනීම විද්යුත් තැපැල් සේවාදායක (EMail Server) පරිඝණකය මගින් සිදු කරනු ලැබේ.
ඒ අනුව උදාහරනයක් ලෙස වංචනික විද්යුත් තැපැල් ලිපිනය : anyuser@exportfinance.av.com ලෙස "ඩොමේනය" සදහන් වූ අතර එවැනි විද්යුත් තැපැල් ලිපියක් ලැබිය යුතුව තිබුණේ anyuser@exportfinance.gov.au ආකාරයේ වූ විද්යුත් තැපැල් ලිපිනයක් මගිනි. මෙම විද්යුත් තැපැල් ලිපින දෙක පෙනුමෙන් එක වගේ වන නමුත් වෙනස්කම් රාශියක් ඇත.
විද්යුත් තැපැල් ලිපිය ලැබිය යුතුව තිබූ ලිපිනයේ "ඩොමේනය (Domain)" exportfinance.gov.au, දෙවන මට්ටමේ ඩොමේනයක් (Second level domain) වන අතර වන එහි ඉහලම (TLD/ Top-Level) මට්ටම .gov.au වේ. එය ඕස්ට්රේලියාව නියෝජනය කරන .au (TLD) උපසර්ගයක් ලෙස .gov එකතුකර සම්මත ඉහලම මට්ටමේ (TLD) ඩොමේනයකි.
වංචනික විද්යුත් තැපැල් ලිපිනයේ "ඩොමේනය" av.com වන අතර ඉහලම (TLD/ Top-Level) මට්ටම .com, එනම් අතීතයේ වාණිජමය භාවිතය සඳහා තිබූ මෙම ඉහල මට්ටමේ "ඩොමේනය" වර්ථමානයේ පොදු භාවිතය සඳහා යොදා ගනු ලැබේ. එනම් ඕනෑම කෙනෙකුට ලියාපදිංචි කල හැක. එම නිසා වංචනිකයින් av.com ලෙස ඩොමේනයක් ලියාපදිංචි කර , එයට ත්රීතීයික උපසර්ග "ඩොමේනයක් (sub domain)" වන exportfinance යන වචනය හෝස්ටින්ග් "සර්වරයේ (server)" ඩී.එන්.එස් (DNS) මගින් එකතු කර ව්යාජ ලෙස, තුනවන මට්ටමේ (third-level domain/sub domain), එනම් av.com යටතේ ඇති "සබ් ඩොමේනයක්" මගින් ලිපිනය සකසා ඇති බව පෙනෙන්නට ඇත. ඒ අනුව exportfinance.av.com ලෙස විද්යුත් තැපැල් "ඩොමේනයක්" තිබුනා නම් එහි අයිතිකරු av.com "ඩොමේනයේ" අයිතිකරුය.
av.com ඩොමේනයේ whois history සොයා බැලූ විට පෙනී යන්නේ, එහි අයිතිකරු හා සම්භන්ධව දත්ත 2024-11-28T05:15:39Z (last changed) දින සිට මේ දක්වා හිමිකාරිත්වය වෙනස් නොවූ බවයි. එනම් av.com වෙබ් අඩවියේ වර්ථමාන අයිතිකරු 2025 වසරේ අයිතිකරු වේ. av.com වෙබ් අඩවිය එංගලන්තයේ ලියා පදිංචි වර්ථමානයේ සක්රීය වාණිජ ව්යාපෘතියකි.
ඩොමේනයේ ලියා පදිංචි කල දිනය (registration) : 1998-10-21T04:00:00Z
ඩොමේනයේ කල් ඉකුත්වන දිනය (expiration) : 2031-10-14T08:28:42Z
av.com වෙබ් අඩවියට හෝස්ටින්ග් (Hosting/email servers) සපයනු ලබන්නේ cloudflare.com ආයතනය විසිනි.
එසේනම්, මෙරට මහා භාණ්ඩාගාරය විදෙස් ණය වාරිකය ලෙස, ඕස්ට්රේලියානු "අපනයන මූල්ය හා රක්ෂණ සංස්ථාවට" (Export Finance and Insurance Corporation EFIC / Export Finance Australia) ගෙවූ අමෙරිකානු ඩොලර් මිලියන 2.5ක මුදල පැහැරගෙන ඇත්තේ කුමන පාර්ශවයක් විසින්ද? එම මුදල පැහැරගෙන ඇත්තේ, මහා භාණ්ඩාගාරය විදෙස් ණය වාරිකය ගෙවිය යුතු බව දන්නා පාර්ශවයක් විසිනි. එනම් මහා භාණ්ඩාගාරයට අදාල පාරශවයක් විසින් හෝ ඕස්ට්රේලියානු අපනයන මූල්ය හා රක්ෂණ සංස්ථාවට අදාල පාරශවයක් විසිනි. එයින් අදහස්වන්නේ එම ආයතන වල සේවකයින් විසින් එම මුදල පැහැරගත් බව නොවේ. නමුත් එහි සේවය කරන තොරතුරු හා සන්නිවේදන තාක්ෂණ මැනේජර් වරු තම ආයතනයේ රහසිගත තොරතුරු වෙනත් පාර්ශවයක් වෙත ලබා දුන්නා විය හැකිය. එය කෙසේවෙතත්, මෙම මුදල් වංචාවේ විද්යුත් තැපැල් පණිවිඩය එවන ලද, වංචනික විද්යුත් තැපැල් ලිපිනයේ "ඩොමේනය" exportfinance.av.com ජන මාධ්ය වල පල වූ එම ලිපිනය, අයිතිකරු av.com ඩොමේනයේ අයිතිකරුය. එය අන්තර්ජාලයේ DNS රීතියකි.
ඕස්ට්රේලියානු අපනයන මූල්ය හා රක්ෂණ සංස්ථාව සතු වූ තොරතුරු හා සන්නිවේදන තාක්ෂණ කාර්ය මණ්ඩල සාමාජිකයා (IT Manager) විසින්, තම ආයතනයේ යම්කිසි හේතුවක් නිසා exportfinance.gov.au ඩොමේනය (domain) 2025-12-04T05:47:10.439Z දින යාවත්කාලීන කරන ලදී එනම්, කල් ඉකුත් වීමට පෙර අලුත් කරන ලදි. ලියාපදිංචි කර ඇති දිනය සහ කල් ඉකුත් වන දිනයන් සඟවා ඇත. එය අසාමාන්යය දෙයකි.
විද්යුත් තැපැල් පණිවිඩයක් ආරක්ෂිත බව තහවුරු කරගන්නා අයුරු.
වර්ථමානයේ 93% ක් පමන සයිබර් ප්රහාර, ආරම්භ වන්නේ විද්යුත් තැපැල් පණිවිඩයක් මගිනි. එය හොරා ඇවිත් දොරට තට්ටුකරන්නා සේ ය. ඔබ විසින්ම දොර විවෘතකර දැමුවහොත් හොරාට පැහැරගැනීමේ හොදම සහ පහසුම ක්රමය වන නිසා, සයිබර් ප්රහාරයක් ආරම්භ වීමට ප්රථම සාමාන්යයෙන් කුමක් හෝ පණිවිඩයක් සබැදියක් හෝ ගොනුවක ඇමුණුමක් සමග කුමන හෝ පණිවිඩයක් ලැබෙනු ඇත. එයට හේතුව, පහර දීමට පහසුම ක්රමය වන්නේ පරිශීලකයා විසින්ම හැකර් වරයාගේ විධාන අනුමත කිරීමයි. පරිඝණක තනා ඇත්තේ පරිශීලකයාට අවනත වීමටය. පරිඝණකයේ ආරක්ෂක පද්ධති බාහිර විධාන (Firewall, Antivirus) නොසලකා හරින අතර පරිශීලකයාගේ විධාන ක්රියාත්මක කිරීමට අවසර ලබා දෙයි. එම නිසා ආයතනයක පරිශීලකයා සතුව විශාල වගකීමක් තිබිය යුතුය.
විද්යුත් තැපැල් පණිවිඩයක් විවෘත කිරීමෙන් පසුව, එම පණිවිඩය ආරක්ෂිතව හැසිරවීම සඳහා කරුණු කිහිපයක් වෙත අවධානය යොමුකල යුතුය. ප්රථමයෙන්, ලැබුන විද්යුත් තැපැල් පණිවිඩය ආරක්ෂිත බව තහවුරු වනතුරු සබැඳි (Links) විවෘත කිරීම හෝ ඇමුණුම් (Attachments) බාගත කිරීමෙන් වැළකී සිටියයුතුය. පූර්වගාමීව සක්රීය, බලපත්රලාභී, ක්රියාකාරී ප්රති-වයිරස මෘදුකාංගයක් තම පරිඝණකයේ ස්ථාපනය කර ඇති බව තහවුරු කරගත යුතුය.
විද්යුත් තැපැල් පණිවිඩය කවුරුන් විසින් එවන ලද එකක් ද? ඒ බව තහවුරු කිරීම සඳහා විද්යුත් තැපැල් පණිවිඩයේ From විද්යුත් තැපැල් ලිපිනය ඉතා හොදින් පරීක්ෂා කරන්න. ලිපිනයේ එක තිතක් හෝ වෙනස් වී ඇත්නම් එය අපේක්ෂා කරන ලිපිනය නොව වෙනස් ලිපිනයකි. මෙහිදී ඉතාම වැදගත් වන්නේ විද්යුත් තැපැල් ලිපිනයේ ඇට් "@" මාර්ක් එකෙන් පසුව ඇති කොටස (ඩොමේනය / Domain) පරීක්ෂා කිරීමයි. විද්යුත් තැපැල් ලිපිනය පරීක්ෂා කරන විට, එය අග සිට පරීක්ෂා කරන්න. විද්යුත් තැපැල් පණිවිඩය එවන්නාගේ ලිපිනය, අපේක්ෂා කරන ලිපිනය ගැලපීම, 100% ක් ම ගැලපිය යුතුය. නමුත්, එසේ සංසන්දනය කිරීම තුලින් 100% ක් ගැලපුනද, විද්යුත් තැපැල් පණිවිඩය පැමිණියේ අපේක්ෂා කරන ලිපිනයෙන් බව තහවුරු කල නොහැක. එම නිසා පහත දැක්වෙන කරුණු උපයොගී කරගනිමින් විද්යුත් තැපැල් පණිවිඩය පැමිණියේ අපේක්ෂා කරන ලිපිනයෙන් බව තහවුරු කර ගත යුතුය.
ඒ සඳහා විශේෂ ප්රොටෝකෝල (නීති රීති රාමු) 3ක් විද්යුත් තැපැල් සේවා දායක පරිඝණක (email servers) විසින් අනුගමනය කරනු ලැබේ. එම ප්රොටෝකෝල (Email Authentication Protocols) වන්නේ,
විද්යුත් තැපැල් පණිවිඩය, From විද්යුත් තැපැල් ලිපිනයෙන් පැමිනි බව තහවුරු කිරීමට, විද්යුත් තැපැල් පණිවිඩයේ මෙම ප්රොටෝකෝල තුනම පාස් (SPF:Pass, DKIM:Pass, DMARC: Pass) විය යුතුය. එයින් අදහස් වන්නේ, විද්යුත් තැපැල් පණිවිඩය 100% ක්ම FROM ලිපිනයෙන් පැමින ඇති බවත්, ඒ සඳහා සන්නිවේදනය කිරීම සිදු කලේ FROM විද්යුත් තැපැල් ලිපිනයේ "ඩොමේනයට" අදාළ MX (MailExchange) විද්යුත් තැපැල් සේවාදායකය (Mail server) බවත්, තහවුරු කිරීමකි. ප්රොටෝකෝල තුනම හෝ එකක් "Fail" වුවහොත් විද්යුත් තැපැල් පණිවිඩය, From විද්යුත් තැපැල් ලිපිනයෙන් පැමිනි එකක් නොවේ.
- SPF (Sender Policy Framework)
- DKIM (DomainKeys Identified Mail)
- සහ DMARC (Domain-based Message Authentication, Reporting, and Conformance).
.උදාහරනයක් ලෙස, ඔබට boc@boc.lk විද්යුත් තැපැල් ලිපිනයෙන් පණිවිඩයක් ලැබුනා යැයි සිතන්න, විද්යුත් තැපැල් පණිවිඩයේ From: boc@boc.lk ලෙස දිස් වුවත්, එය වංචනික පාර්ෂවයක් විසින් (email spoofing) එවන ලද්දක් විය හැකිය. එසේ වංචනිකයන් විසින් එවන ලද විද්යුත් තැපැල් පණිවිඩයක් නම් පණිවිඩයේ ආරක්ෂාව සඳහා ඇති ප්රොටෝකෝල තුනම හෝ එකක් "Fail" වේ. SPF: Fail, DKIM:Fail, DMARC: Fail. බොහෝ අවස්ථා වල එවැනි ලිපි ස්පාම් (Spam) ලෙස, සේවා දායක පරිඝණක මගින් හඳුනාගන්නා නමුත්, පරිශීලකයා විසින් විශ්වාසදායී ලෙස සැකසුම් සකසා ඇතිවීට ලිපි ස්පාම් (ආයාචිත තැපැල්) ලෙස දිස් නොවේ. එම අවස්ථා වලදී SPF, DKIM, DMARC පරීක්ෂාව ඉතා වැදගත් ය. එනම්, SPF, DKIM, DMARC පාස් (Pass) වී ඇතිනම්, එම විද්යුත් තැපැල් පණිවිඩය ලැබී ඇත්තේ, 100% ක්ම FROM විද්යුත් තැපැල් ලිපිනයෙන් (ඩොමේනයෙන්) බව සහතික කල හැකිය.
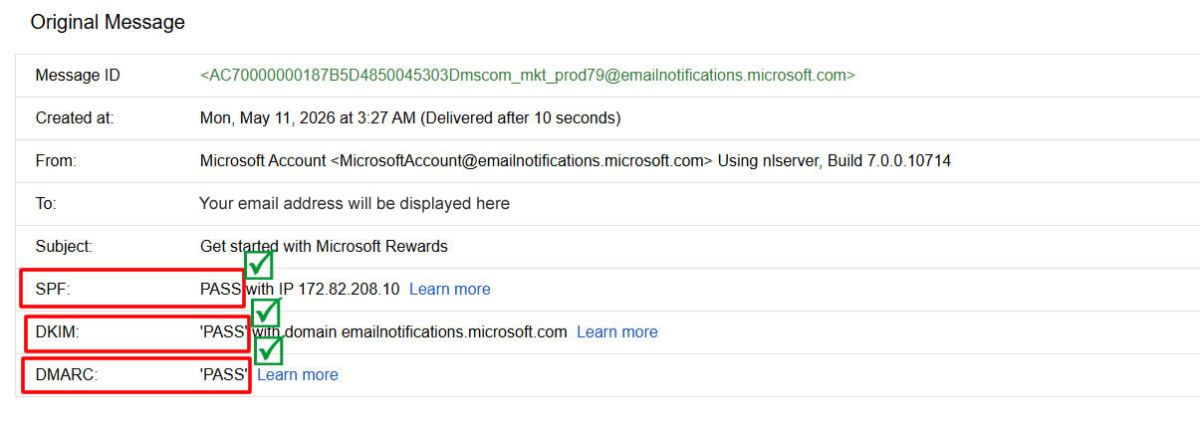
පණිවිඩයේ ආරක්ෂාව සඳහා ඇති ප්රොටෝකෝල අසමත් (FAIL) වූ විට, එම පණිවිඩ විද්යුත් තැපැල් සේවාදායකය (email servers) මගින් ස්පාම් ලෙස හදුනාගන්නා නමුත් සියලුම ස්පාම් විද්යුත් තැපැල් පණිවිඩ වල පණිවිඩයේ ආරක්ෂාව සඳහා ඇති ප්රොටෝකෝල සමත් (PASS) තත්වයේ පැවතිය හැකිය, එනම් එම ලිපි වල වෙනත් නිර්ණායක අසමත් වී තිබීම එයට හේතුවයි.
යම් අයුරින්, පණිවිඩයේ ආරක්ෂාව සඳහා ඇති ප්රොටෝකෝල ෆේල් වී ඇත්නම්, ඉහත සඳහන් කල පරිදි, එහි ඇති සබැඳි විවෘත කිරීමෙන් වලකින්න, අමුනා ඇති ගොනු විවෘත කිරීමෙන් වලකින්න. එපමනක් නොව විද්යුත් තැපැල් පණිවිඩයේ ඇති දුරකථන ඇමතීම, හෝ වෙනත් විද්යුත් තැපැල් පණිවිඩ හුවමාරු ඇප් මගින් සම්භන්දවීමෙන් වලකින්න. එවැනි අවස්තාවකදී, වෙනත් මාර්ගයකින් නිල වෙබ් අඩවිය සොයා එය විවෘත කර එහි දක්වා ඇති සම්බන්ධතා ක්රම උපයෝගී කරගෙන සම්භන්ද වන්න.
විද්යුත් තැපැල් සේවා දායක පරිඝණකය විසින් විද්යුත් තැපැල් පණිවිඩයක එම ප්රොටෝකෝල 3 ක්රියාත්මක කිරීමට සමත් වූවා දැයි පරීක්ෂා කිරීමට, විද්යුත් තැපැල් පණිවිඩයේ මුල් පිටපත විවෘත කරන්න. ඒ සඳහා ඔබ විද්යුත් තැපැල් පණිවිඩය කියවන මෘදුකාංගයේ හෝ වෙබ් විද්යුත් තැපැල් ඇප්ලට් එකේ හෝ වෙබ් පිටුවේ මෙනු අයිතමයක් "Show Orginal" ලෙස සොයා ගත හැකිය. එම මෙනු අයිතමය ක්ලික් කර විවෘත කරන්න, විවෘතවන පිටුවට බිය නොවන්න. ඔබට ලැබුන විද්යුත් තැපැල් පණිවිඩයේ නියම මුල්පිටපත මෙයයි. එමගින්, මෙම ලිපිය කොහේසිට පැමිනියාද? ඒ සඳහා සන්නිවේදනය කල විද්යුත් තැපැල් සේවාදායක මොනවාද? පණිවිඩයේ ආරක්ෂාව සඳහා ඇති ප්රොටෝකෝල සමත් වූවාද? යන කරුනු විස්තරාත්මකව නීරීකෂණය කල හැකිය.

අන්තර්ජාලයේ ඩොමේනයක් (Domain) යනු කුමක්ද?
සරල බසින් පැහැදිලි කලහොත්, අන්තර්ජාලයේ වෙබ් අඩවියක් විවෘත කිරීමට ඉලක්කම් පමනක් සහිත ලිපිනයක්, එනම් අයිපී (IP address: 185.146.167.197) ලිපිනයක් මතක තබා ගැනීම අපහසු නිසා, වඩාත්ම යෝග්යය වන්නේ, මානවයාට කියවිය හැකි වචන සහිත සරල ලිපිනයක් යොදා ගැනීමයි. එම ලිපිනයට සම්මත නියමිත ආකෘතියක් ඇති අතර එය ඩොමේනයක් ලෙස හැදින්වේ. අන්තර්ජාලයේ වෙබ් අඩවි ක්රියාත්මක වන්නේ වෙබ් හෝස්ටින්ග් සේවාදායක පරිඝණක තුලය. එය සොයා ගැනීම සඳහා එයට නියමිත අයිපී ලිපිනයක් (IP address) ඇත. පරිඝනක වලට එය සොයා යාම පහසු නමුත් මානවයාට එය මතක තබාගැනීම අපහසුය. එනම්, ඩොමේන නාම කිහිපයක් මතකතබාගැනීම පහසු නමුත් අයිපී ලිපින කිහිපයක් මතකතබා ගැනීම අසීරු කරුණකි, එමෙන්ම, අයිපී ලිපින කාලයත් සමග වෙනස්විය හැකිය. එම ප්රශ්නය විසදීම සඳහා අන්තර්ජාලයේ විශේෂ සේවාදායක පරිඝණක ඇති අතර ඒවා ඩී.එන්.එස් (DNS server) හෙවත් ඩොමේන නාම පද්ධතිය (Domain Name System / DNS) ලෙස හැදින් වේ. එමගින් ඩොමෙනයට අදාල අයිපී ලිපිනයත් (IP address), අයිපී ලිපිනය මගින් ඩොමේනයත් (Reverse DNS) දැනගත හැකිය. ඔබ බ්රවුසරයේ යම් වෙබ් අඩවියක් විවෘත කරන විට, එම ඉල්ලීම ස්වයංක්රීයව ප්රථමයෙන් ඩී.එන්.එස් සේවා දායක වෙත යොමුවන අතර ඩී.එන්.එස් මගින් බ්රව්සරය වෙත ඉල්ලුම්කළ වෙබ් අඩවියේ අයිපී ලිපිනය ලබා දෙයි. එවිට, බ්රව්සරය මගින් එම වෙබ් අඩවිය ස්වයංක්රීයව විවෘත කරයි. තවද, වර්ථමානයේ, වෙබ් අඩවි පමනක් නොව අන්තර්ජාලයේ සේවාවන් විශාල ප්රමාණයක් ඇති අතර ඒවා සියල්ල ඩොමේන උපයෝගී කරගනිමින් සේවා සපයයි.
උදාහරනයක් ලෙස: මෙම වෙබ් අඩවියේ ඩොමේනයට bulbul.com.lk අදාල අයිපී ලිපිනය 185.146.167.197 වේ.
ඩොමේනයක සම්මත මට්ටම තීරනය වන්නේ, අගසිට (<3) එයට ඇති තිත් ගනන අනුව නමුත් සමහර ඉහලම මට්ටමේ (Top Level Domain / TLD) සම්මත ඩොමේන කිහිපයක් (.com.lk, .co.uk, .gov.lk etc.) තිත් දෙකක් සමග දක්නට ලැබේ. ඒවා දෙවන මට්ටමේ ඩොමේන ලෙස සැලකිය හැකි නමුත්, ඩී.එන්.එස් සේවාදායක විසින් ඉහලම මට්ටමේ (TLD) ලෙස ක්රියාත්මක වේ. උදාහරනයක් ලෙස: bulbul.com.lk ඩොමේනය සලකා බැලූ විට, එහි ඉහලම මට්ටම .lk (TLD) වන අතර .com දෙවන මට්ටමේ ඩොමේනය (Second Level Domain) ලෙස පෙනෙන නමුත් එය උපසර්ගයකි. මෙහි දෙවන මට්ටමේ ඩොමේනය bulbul වන අතර සම්පූර්ණ ඩොමේනය bulbul.com.lk වේ.
ඩොමේනයක අවසානයේ එක් තිතකින් පසුව අවසන් වන කොටස, එනම් ඉහලම මට්ටමේ (TLD) ඩොමේන (උදා: .lk, .com, .au, .net, .gov) පාලනය කරනු ලබන්නේ අන්තර්ජාලය පාලන ආයතනය වන ICAAN (Internet Corporation for Assigned Names and Numbers) ආයතනය විසිනි. ඩොමේනයක අවසානයේ එක් තිතකින් පෙර ඇති කොටස ලියාපදිංචි කිරීම පාලනය කරනු ලබන්නේ ICANN විසින් බලය පවරන ලද රෙජිස්ට්රාර්වරුන් විසිනි. සම්මත ඩොමේනයක අග සිට දෙවන තිතෙන් පෙර ඇති කොටස පාලනය කරනු ලබන්නේ, ඩොමේනයේ අයිතිකරු පරිශීලකයා විසිනි.
උදාහරනයක් ලෙස: මෙම වෙබ් අඩවියේ ඩොමේනය වන www.bulbul.com.lk හි, .lk (TLD) පාලනය කරනු ලබන්නේ ICAAN ආයතනය විසිනි. .lk යටතේ ඇති bulbul.com කොටස පාලනය කරනු ලබන්නේ මෙරට ICANN විසින් බලය පවරන ලද රෙජිස්ට්රාර් ආයතනයක් වන LK DOMAIN REGISTRY (domains.lk) විසිනි. එනම් එම රෙජිස්ට්රාර් විසින් මෙරට .lk (TLD) යටතේ ඕනෑම ඩොමේනයක් ලියාපදිංචි කරන අතර එහි වගකීම ගන්නේද එම රෙජිස්ට්රාර් විසිනි.
මෙම ඩොමේනයේ, සබ් ඩොමේන කොටස වන www. පාලනය කරනු ලබන්නේ මෙම වෙබ් අඩවියේ හෝස්ටින්ග් සේවාදයකය තුල වූ ඩී.එන්.එස් මගිනි, එනම් මෙම ඩොමේනයේ අයිතිකරු විසිනි. එමෙන්ම අවශ්යයනම් members.bulbul.com.lk වැනි සබ් ඩොමේනයක් ක්ශනිකව ඩොමේනයේ අයිතිකරු විසින් සෑදිය හැකිය.
විද්යුත් තැපැල් පණිවිඩයක් යවන්නාගේ සිට ලැබෙන්නා දක්වා ගමන් කරන අයුරු.
විද්යුත් තැපැල් (ඊමේල්) සේවා දායක පරිඝණකයක් A (Email server A) තවත් විද්යුත් තැපැල් සේවා දායක පරිඝණකයක් B (Email server B) සමග හෝ විද්යුත් තැපැල් සේවාදායක මෘදුකාංගයක් (email client software) පණිවිඩයක් යැවීම සදහා විද්යුත් තැපැල් සේවා දායක පරිඝණකයක් B (Email server B) සමග සන්නිවේදනය කරනු ලබන්නේ සරල තැපැල් ප්රවාහන ප්රොටෝකෝලය (Simple Mail Transfer Protocol / SMTP) උපයෝගී කරගනිමිනි.

වඩාත් ආරක්ෂිත ඊමේල් පණිවිඩ යැවීම සඳහා ESMTP (Extended Simple Mail Transfer Protocol) ප්රොටෝකෝලය භාවිතා කරන අතර මෙය අමතර හැකියා වලින් සමන්විතය. උදාහරනයක් ලෙස ඊමේල් පණිවිඩ සංකේතකරණයකට (TLS encryption ) ලක්කර ආරක්ෂාව තහවුරු කරයි. එම සන්නිවේදනය සිදුකරනු ලබන්නේ පරිඝණක ජාලයේ විශේශ වූ සන්නිවේදන දොරටු (PORTS) හරහා වන අතර විද්යුත් තැපැල් සේවාදායක මෘදුකාංගය විද්යුත් තැපැල් (ඊමේල්) සේවා දායක පරිඝණකයක් සමග පෝර්ට් (port) 25 ඔස්සේ සන්නිවේදනයත්, විද්යුත් තැපැල් (ඊමේල්) සේවා දායක පරිඝණක අතර සම්භන්දතාවය පෝර්ට් (port) 587 හෝ 465 (over SSL) හරහා සන්නිවේදනය සිදුකරනු ලැබේ.
විද්යුත් තැපැල් සේවාදායක මෘදුකාංගයක් (email client software), විද්යුත් තැපැල් පණිවිඩ ලබාගැනීම සදහා විද්යුත් තැපැල් (ඊමේල්) සේවා දායක පරිඝණකයක් සමග POP3 (Post Office Protocol 3) හෝ IMAP (Internet Message Access Protocol) ප්රොටෝකෝලය ඔස්සේ සන්නිවේදනය කරනු ලැබේ. ඒ සඳහා POP3 Secure (SSL/TLS) port 995 සංකේතකරණය කල දත්ත ගමනාගමනය සඳහාත්, port 110 සංකේතකරණයකට ලක් නොකල දත්ත ගමනාගමනය සඳහා භාවිතා කරනු ලැබේ. එමෙන්ම IMAP ප්රොටෝකෝලය port 993 Secure (SSL/TLS/IMAPS) සංකේතකරණය කල දත්ත ගමනාගමනය සඳහාත්, port 143 සංකේතකරණයකට ලක් නොකල දත්ත ගමනාගමනය සඳහා භාවිතා කරනු ලැබේ.
සරල තැපැල් හුවමාරු ප්රොටෝකෝලයේ (SMTP) ක්රියාවලිය.
ප්රොටෝකෝලයේ නම සරල වුවත් ක්රියාවලිය මදක් සංකීර්ණ වන අතර සියලුදෙනාට පැහැදිලි වන ආකාරයෙන් මෙසේ විස්තර කළ හැකිය. විද්යුත් තැපැල් ගිණුම හිමිකරු (පරිශීලිකයා) වන ඔබ විසින් පිවිසුම් නාමය සහ මුරපදය යොදා සත්යාපනය වීමෙන් පසු, විද්යුත් තැපැල් පණිවිඩයක් ලියා, යවන ("Send") ලෙස ක්ලික් කල විට සිදුවන්නේ, නව පණිවිඩයක් (ලිපියක්) යැවීම සඳහා විද්යුත් තැපැල් සේවාදායක මෘදුකාංගයක් හෝ විද්යුත් තැපැල් සේවා දායක පරිඝණකයක් A තවත් විද්යුත් තැපැල් සේවා දායක පරිඝණකයක් B සමඟ සම්භන්ද වූ පසු ( port 25, 587, or 465), විද්යුත් තැපැල් සේවා දායක පරිඝණකය B ප්රතිචාර කේතය 220 (220 service ready message) පිලිතුරු සපයයි. එනම් සන්නිවේදනය පවත්වාගෙන යාමට සූදානම් බවයි.
ප්රොටෝකෝලයක් යනු නීති රීති රාමුවකි, එම නිසා එය අනුපිළිවෙලට ක්රියාකලයුතු අතර සන්නිවේදනය මෙසේ සිදු කරයි.
- ප්රථමයෙන්ම, නව පණිවිඩයක් යැවීම සඳහා ඊමේල් මෘදුකාංගය (Client) හෝ විද්යුත් තැපැල් සේවා දායක පරිඝණකය A (Email client server A), නව පණිවිඩය යැවිය යුතු විද්යුත් තැපැල් සේවා දායක පරිඝණකයට B (Email server B) විධානය HELO/EHLO "හෙලෝ" ලෙස අමතයි. එයට ප්රතිචාර ලෙස B විද්යුත් තැපැල් සේවා දායක පරිඝණකය HELO (හෙලෝ) ලෙසත් (250 Hello [client-IP], pleased to meet you), සන්නිවේදනයේ ඊලඟ අදියර පවත්වාගෙන යාමට සූදානම් බව (code: 250 ok) පිලිතුරු සපයයි.
- ඊලඟ අදියර ලෙස විද්යුත් තැපැල් සේවා දායක පරිඝණකය B වෙත තමා කවුද යනු හදුන්වා දීමයි. එය සිදු කරනු ලබන්නේ නව පණිවිඩය යවන්නාගේ ලිපිනය මගිනි. එනම්, MAIL FROM: <myemailname@example.com> විධානය යැවූ විට Email server B ප්රතිචාර ලෙස 250 OK පිලිතුරු සපයයි. එයින් අදහස්වන්නේ Email server B මගින් නව පණිවිඩය යවන්නාගේ ලිපිනය හඳුනා ගත් බවත්, සන්නිවේදනයේ ඊලඟ අදියර පවත්වාගෙන යාමට සූදානම් බවයි.
- ඊලඟ අදියර ලෙස විද්යුත් තැපැල් සේවා දායක පරිඝණකය B වෙත, RCPT TO: <anyemailname@example.com> විධානය මගින්, නව පණිවිඩය යැවිය යුතු විද්යුත් තැපැල් ලිපිනය හඳුන්වා දෙයි. එවිට, ප්රතිචාර ලෙස 250 OK පිලිතුරු සපයයි. එයින් අදහස්වන්නේ Email server B මගින් නව පණිවිඩය යැවිය යුතු ලිපිනය හඳුනා ගත් බවත්, සන්නිවේදනයේ ඊලඟ අදියර පවත්වාගෙන යාමට සූදානම් බවයි. Email server B මගින් යැවිය යුතු ලිපිනය හඳුනාගත නොහැකි වුවහොත්, එනම් නොපවතින ව්යාජ ලිපිනයකට යැවීමට තැත් කිරීමේදී 550 No such user, ඩොමේනයේ එවැනි පරිශීලකයෙකු නොමැති බව දන්වා, එම ලිපිනය ප්රතික්ෂේප කරයි. එවිට ක්රියා කරන වෙනත් විද්යුත් තැපැල් ලිපිනයක් ඇතුලත් කල යුතුය. එවිට 250 OK ලෙස, Email server B සේවාදායකයෙන් පිලිතුරු ලැබුන විට සන්නිවේදනයේ ඊලඟ අදියර පවත්වාගෙන යාමට සූදානම් බව තහවුරු කරයි.
- ඊලඟ අදියර විද්යුත් තැපැල් සේවා දායක පරිඝණකය B වෙත, පණිවිඩයේ අන්තර්ගතය (content) යැවීමට සූදානම් බව DATA විධානය මගින්, ඊමේල් මෘදුකාංගය (Client) හෝ විද්යුත් තැපැල් සේවා දායක පරිඝණකය A (Email client server A) විසින් යවනු ලැබේ. එයට ප්රතිචාර ලෙස 354 Start mail input; end with <CRLF>.<CRLF>. ලෙස පිලිතුරු සපයයි. එයින් අදහස්වන්නේ Email server B මගින් නව පණිවිඩයේ අන්තර්ගතය (Text) ලබා ගැනීමට සූදානම් බවත්, එම දත්ත එවීම ආරම්භ කරන ලෙසත්, පණිවිඩයේ දත්ත අවසන් වූ පසු, නව ලයින් (new line / <CRLF>.<CRLF>) එකකින් තිතක් තියා අවසන් කලයුතු බවත්ය. එම අවස්ථාවේදී, ඊමේල් මෘදුකාංගය (Client) හෝ විද්යුත් තැපැල් සේවා දායක පරිඝණකය A, දත්ත යැවීම ආරම්භ කරන අතර ඇමුණුම් කල ගොනු ද සංඛේත (base64) බවට පත්කරනු ලැබේ. එවිට එම ඇමුනුම් වල ප්රමාණය 30% කින් පමන ඉහල යන නිසා, ඇමුනුම් ලෙස යැවිය හැකි ගොනු වල ප්රමාණය සීමා සහිත කර ඇත. දත්ත යැවීම එසේ තිතකින් අවසන් කල පසු විද්යුත් තැපැල් සේවා දායක පරිඝණකය, 250 OK (message accepted for delivery) ප්රතිචාර දක්වන අතර එයින් අදහස්වන්නේ පණිවිඩය බෙදා හැරීමට භාරගන්නා බවයි.
- ඉන්පසුව, ඊමේල් මෘදුකාංගය (Client) හෝ විද්යුත් තැපැල් සේවා දායක පරිඝණකය A මගින් QUIT විධානය යවා සම්බන්ධතාවය වසා දමයි. එය සරල තැපැල් හුවමාරු ප්රොටෝකෝලයේ අවසාන අදියරයි. එයට ප්රතිචාර ලෙස Email server B මගින් 221 Service closing transmission channel, සම්බන්ධතාවය වසා දැමීම සිදුකල බව තහවුරු කරයි.
අවසානයේ, ඔබගේ විද්යුත් තැපැල් පණිවිඩය, ලැබියයුතු පාර්ශවයේ විද්යුත් තැපැල් සේවා දායක පරිඝණකය B වෙත සාර්ථකව යවන ලදි.
ඉන්පසුව, වෙබ් ඊමේල් ඇප්ලට් එකක් හරහා (උදා: Gmail.com) හෝ ඊමේල් මෘදුකාංගයක් (උදාහරනයක් ලෙස MsOutlook, Apple Mail, Thunderbird etc.) උපයෝගී කරගනිමින් ලැබියයුතු පාර්ශවයේ විද්යුත් තැපැල් ගිණුම හිමිකරු (පරිශීලිකයා) විසින් පිවිසුම් නාමය සහ මුරපදය යොදා සත්යාපනය වීමෙන් පසු, සැකසුම් සකසා ඇතිවීමට ස්වයංක්රීයව විද්යුත් තැපැල් පණිවිඩ බාගත වේ. එය සිදුවන්නේ POP3 හෝ IMAP ප්රෝටකෝලය ඔස්සේ ඒවා හැසිරවීම සිදු කෙරේ.